در این مقاله
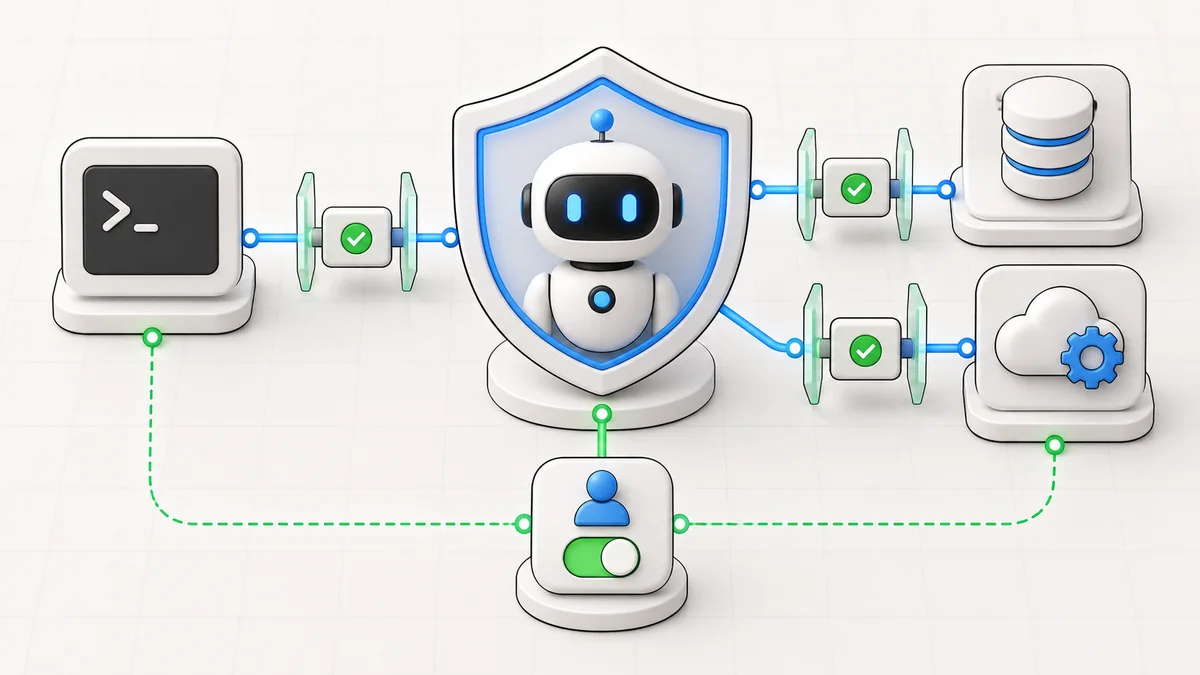
بزرگترین ریسک AI Agent پاسخ اشتباه نیست؛ عملی است که با مجوز زیاد انجام میدهد. وقتی Agent به فایل، Shell، دیتابیس یا MCP Server وصل میشود، متن نامطمئن میتواند به مسیر اجرای ابزار برسد. امنیت باید در لایه ابزار و مجوز اعمال شود، نه در یک Prompt هشداردهنده.
Prompt Injection چگونه به ابزار میرسد؟
دستور مخرب ممکن است داخل صفحه وب، Issue، سند RAG یا خروجی یک ابزار باشد. مدل نمیتواند همیشه آن را از دستور اصلی جدا کند. هر داده بازیابیشده را نامطمئن فرض کنید و اجازه تصمیم امنیتی را به متن نسپارید.
اصل دسترسی کمینه برای MCP
- هر MCP Server فقط ابزارهای لازم همان Agent را ارائه کند.
- ابزار خواندن و نوشتن جدا باشد.
- مسیر فایل به Workspace مشخص محدود شود.
- دیتابیس با Role فقطخواندنی و Schema محدود وصل شود.
- شبکه خروجی فقط مقصدهای مجاز را ببیند.
- Token هر پروژه مستقل، کوتاهعمر و قابل لغو باشد.
Human Approval کجا اجباری است؟
حذف داده، پرداخت، ارسال پیام عمومی، Push به شاخه محافظتشده، تغییر DNS و هر عملیات production باید قبل از اجرا خلاصه روشن و تأیید صریح داشته باشد. تأیید کلی ابتدای Session برای همه عملیات بعدی کافی نیست.
کلید کماختیار
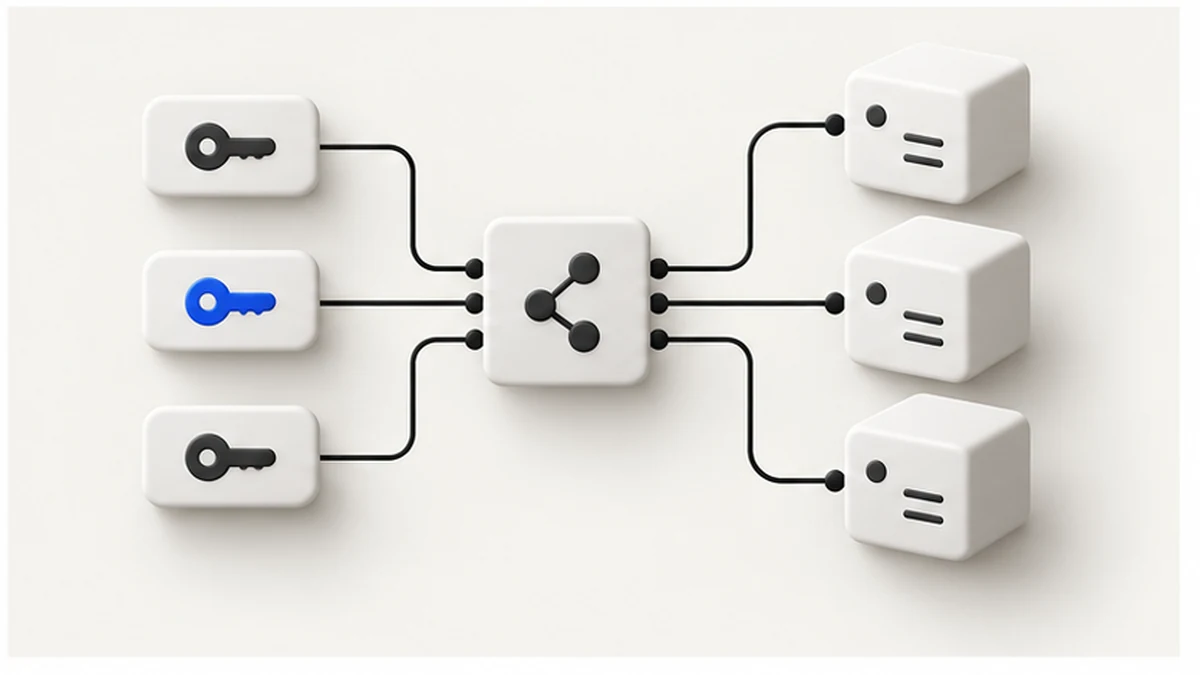
ساخت کلید محدود برای هر Agent یک کلید و بودجه جدا بسازید.
مدل مجاز، سقف مصرف، نرخ درخواست و تاریخ انقضا را پیش از اتصال مشخص کنید.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.