در این مقاله
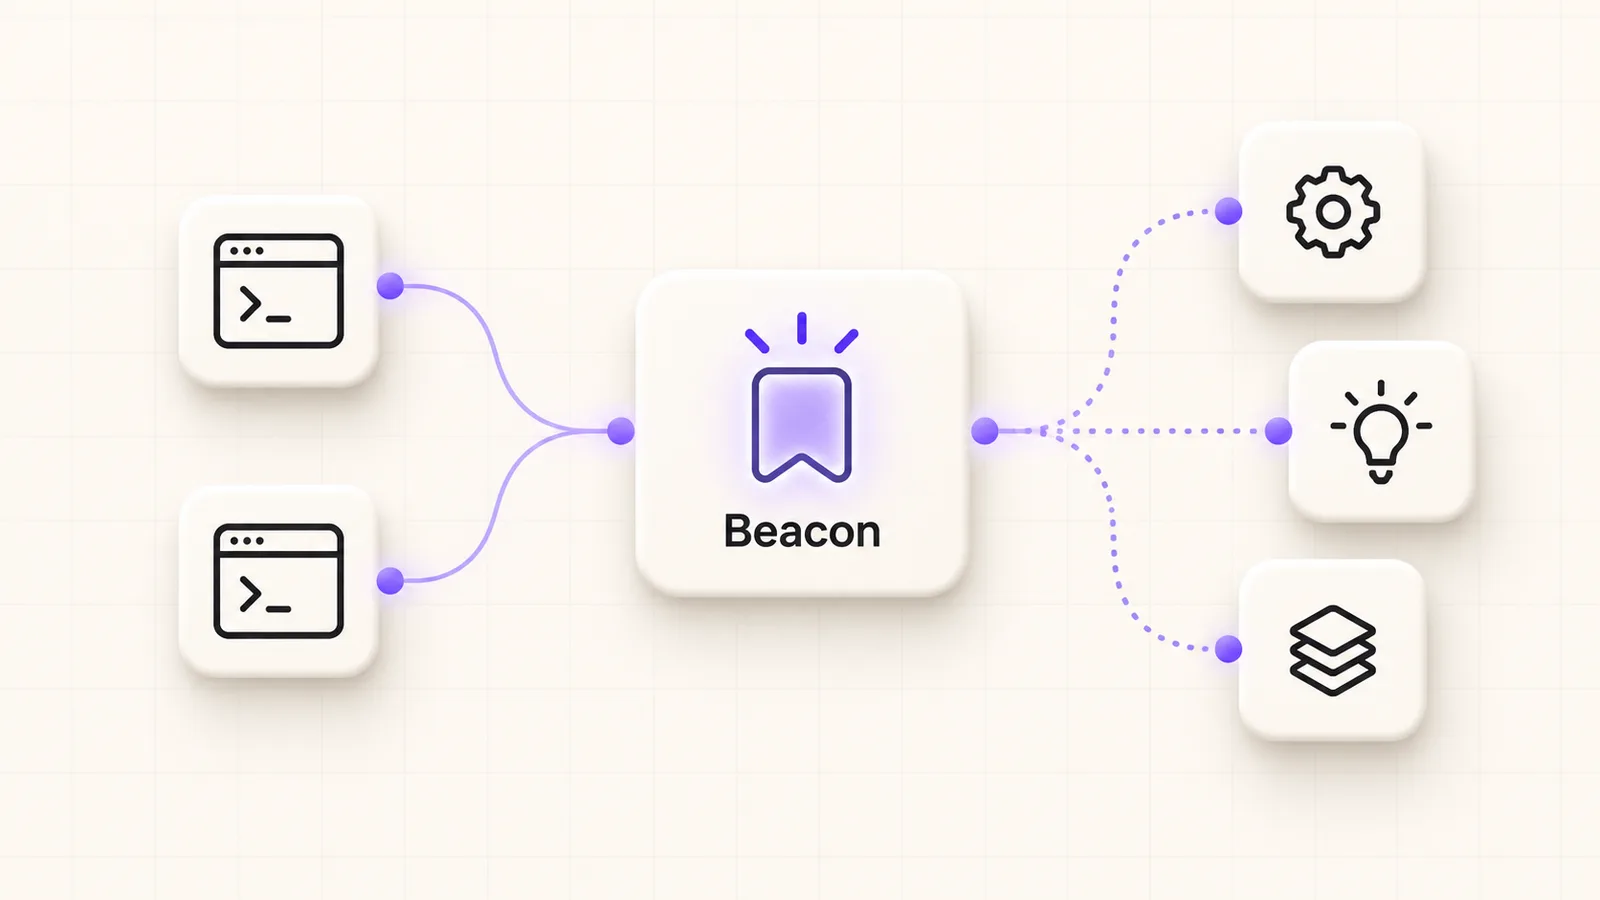
وقتی ایجنت کدنویسی را عوض میکنید، نباید هر بار علت یک تصمیم معماری، روش اجرای آزمون یا خطای تکراری پروژه را از ابتدا توضیح دهید. Agent Beacon برای جمعآوری تجربه کار ایجنتها و استفاده مجدد از آن تجربه طراحی شده است. ارزش آن را باید با «آیا کار بعدی بهتر انجام شد؟» سنجید، نه فقط با تعداد رخدادهای ذخیرهشده یا طول حافظه.
در این آموزش، یک سناریوی محدود داریم: پروژهای که دو ابزار کدنویسی روی آن کار میکنند و باید روش صحیح آزمون انتشار را یاد بگیرند. دادهها ساختگیاند و هیچ کلید یا کد خصوصی به سرویس بیرونی ارسال نمیشود. نصب کامل روی همه ابزارها یا کیفیت استنتاج مدل واقعی در این مقاله ادعا نشده است؛ مسیر ارزیابی، محدودیتها و شواهد لازم را توضیح میدهیم.
Beacon چه مسئلهای را حل میکند؟
مخزن رسمی Agent Beacon آن را لایه حافظه میان ابزارهای مختلف معرفی میکند. به زبان ساده، ردپای کار میتواند ماده اولیه استخراج تجربه باشد و تجربه منتخب دوباره هنگام کار مرتبط استفاده شود. این تعریف به معنی ثبت یکسان همه رویدادها در همه ابزارها نیست؛ جدول پشتیبانی مخزن، روشها و پوشش متفاوت هر محیط را نشان میدهد.
مسئلهای که میخواهیم حل کنیم مشخص است: ایجنت قبلی فهمیده آزمونها باید با نقش محدود اجرا شوند، اما ایجنت بعدی دوباره با نقش مدیر نتیجه اشتباه میگیرد. حافظه خوب باید همین قاعده و شاهد آن را منتقل کند، نه تمام گفتوگو و خروجی هزارخطی را. اگر تجربه قابل اقدام استخراج نشود، آرشیو بزرگ فقط هزینه جستوجو و ریسک افشای اطلاعات را بیشتر میکند.
تفاوت حافظه، Tracing و Skill را بشناسید
Tracing مسیر یک اجرای مشخص را توضیح میدهد: چه فراخوانی انجام شد، کجا خطا رخ داد و زمان هر مرحله چقدر بود. حافظه پروژه قرار است دانسته مفید برای اجرای بعدی را نگه دارد. Skill نیز دستورالعمل قابل استفاده مجدد با شرایط و مراحل روشن است. ممکن است از Trace به حافظه و سپس به Skill برسیم، اما اینها سه نام برای یک فایل واحد نیستند.
برای آشنایی پایه، راهنمای Tracing ایجنت و آموزش ساخت SKILL.md را کنار هم مطالعه کنید. در سناریوی ما، Trace میگوید آزمون با نقش اشتباه اجرا شده؛ حافظه میگوید چرا این نتیجه معتبر نبود؛ Skill مراحل اجرای آزمون با نقش درست و ردکردن درخواست ممنوع را مشخص میکند.
پیش از نصب، مرز داده را تعیین کنید
اول بنویسید چه دادهای اجازه جمعآوری دارد. نام پروژه ساختگی، دستور آزمون بیخطر و نتیجه پذیرش میتوانند مجاز باشند؛ کلید API، محتوای مشتری، آدرس خصوصی و خروجی کامل محیط نباید به شکل پیشفرض ثبت شوند. ثبت رخداد خودش یک مسیر داده جدید است و باید محل ذخیره، اشخاص دارای دسترسی و مدت نگهداری آن روشن باشد.
فهرست استثنا را فقط روی حافظه نهایی اعمال نکنید. اطلاعات حساس ممکن است پیش از استخراج، در لایه جمعآوری یا فایل موقت قرار بگیرند. با داده آزمایشیای که نشانه محرمانه ساختگی دارد بررسی کنید آیا آن نشانه در خروجی نهایی دیده میشود. هدف مشاهده یک رشته ساختگی است، نه استفاده از کلید واقعی برای امتحانکردن نشت؛ همین تفاوت آزمون را ایمن میکند.
پشتیبانی ابزارها را ردیفبهردیف بررسی کنید
در جدول رسمی، روشهایی مانند Hook، جمعآوری رخداد و اتصال SDK دیده میشود. برای ابزار انتخابی، فقط ستونهایی را معتبر بدانید که همان ردیف تأیید میکند. وجود نام ابزار در فهرست به معنی دسترسی به همه فایلها، رخدادهای تأیید یا میزان مصرف نیست. نسخه ابزار، نسخه Beacon و نوع اتصال را در گزارش آزمایش ثبت کنید تا نتیجه قابل تکرار بماند.
پیشنهاد عملی این است که از یک محیط شروع کنید. همزمان چند جمعآورنده را روی یک پروژه فعال نکنید، چون تشخیص منبع داده و رخداد تکراری سخت میشود. پس از یک اجرای کوتاه، تعداد رخداد مورد انتظار و ثبتشده را مقایسه کنید. برای جزئیات نصب و تغییرات نسخه، انتشارهای رسمی Beacon را بخوانید و فرمانهای روز را از همان نسخه بردارید.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.