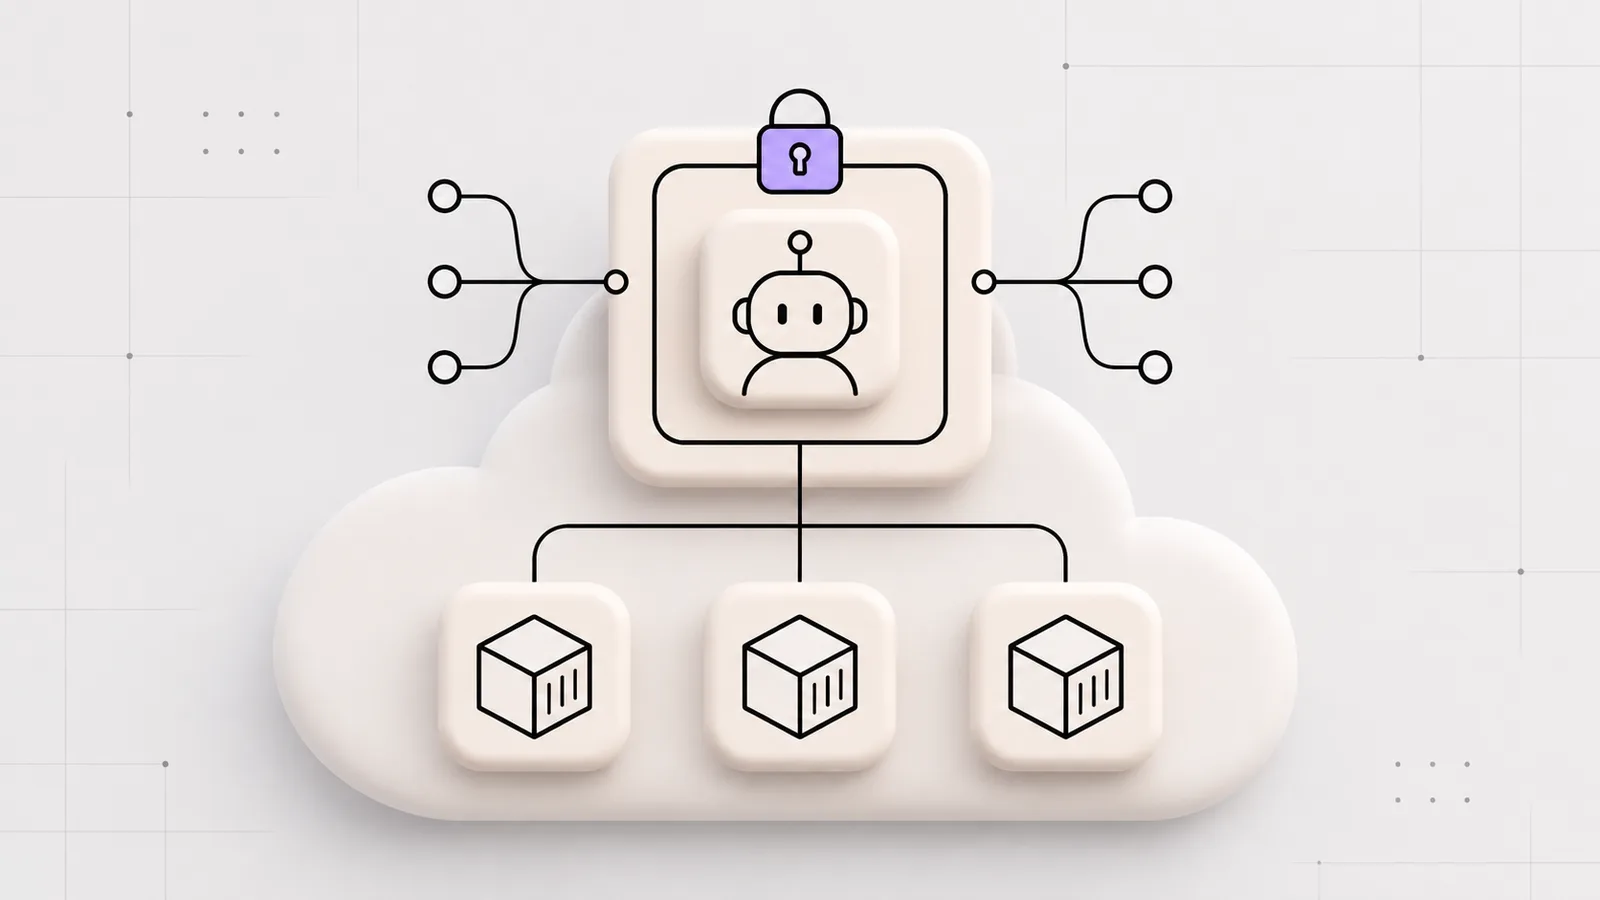
در این مقاله
یک چتبات معمولی ممکن است فقط متن برگرداند؛ ایجنتی که دستور اجرا میکند، فایل میخواند و ابزار فراخوانی میکند به محیط اجرای قابل کنترل نیاز دارد. مسئله از انتخاب مدل فراتر میرود: اگر فرایند قطع شد، وضعیت کجا میماند؟ اگر ابزار نامعتبر درخواست شد، چه کسی آن را رد میکند؟ و اگر چند کاربر همزمان کار کنند، مرز داده آنها چگونه حفظ میشود؟
Agent Substrate یکی از موضوعهای تازه این لایه زیرساخت است. این مقاله مفهوم و معماری آن را توضیح میدهد و یک مسیر تصمیم برای تیمهای سازنده ایجنت پیشنهاد میکند. راهنما، گزارش نصب یا آزمون کارایی نیست و ارائه عمومی Agent Substrate آماده در پاستا را ادعا نمیکند.
Agent Substrate چیست و چرا مطرح شده است؟
گوگل در اعلام نوامبر ۲۰۲۶ درباره زیرساخت ایجنت و CNCF، Agent Substrate و ارتباط آن با اجرای مدیریتشده و کد متنباز را مطرح کرده است. برای خواننده این مقاله، نکته اصلی نقش زیرساخت اجرای ایجنت است؛ نه یک مدل زبانی تازه یا جایگزین پرامپت.
وضعیت پروژه متنباز، قابلیت سرویس ابری و امکانات نصب روی کلاستر شخصی را جدا بخوانید. یک اعلام همکاری یا عرضه، تضمین نمیکند هر قابلیت با یک manifest روی هر کلاستر موجود قابل فعالکردن باشد. نسخه، runtime، سطح دسترسی و پیشنیاز شبکه باید از مستندات همان انتشار استخراج شوند.
پنج لایه یک ایجنت عملیاتی
| لایه | مسئولیت | پرسش پذیرش |
|---|---|---|
| مدل | پیشنهاد پاسخ و گام بعد | کیفیت روی داده هدف چقدر است؟ |
| هماهنگکننده | حلقه اجرا و سقف گام | چه زمانی متوقف میشود؟ |
| ابزار | عملیات محدود و دارای مجوز | چه چیزی را میتواند تغییر دهد؟ |
| محیط اجرا | فرایند، فایل، منابع و شبکه | اگر کد نامطمئن باشد چه مرزی داریم؟ |
| وضعیت پایدار | ثبت کار، مجوز و نتیجه | بعد از قطع و اجرای دوباره چه میشود؟ |
خرید یک API مدل فقط لایه اول را حل میکند. اجرای برنامه در Kubernetes هم بهتنهایی طراحی درست چهار لایه دیگر را ایجاد نمیکند. برای پروژه کوچک میتوان ساده شروع کرد، اما مسئولیت هر لایه باید روشن بماند.
تفاوت کانتینر، namespace و sandbox
کانتینر بستهبندی و اجرای فرایند را استاندارد میکند. namespace کوبرنتیز برای سازماندهی و اعمال بعضی سیاستها مفید است. sandbox به طراحی مرز اجرایی برای فعالیت محدود یا نامطمئن اشاره دارد. این واژهها مترادف نیستند و حضور یکی، امنیت کامل دیگری را تضمین نمیکند.
اگر ایجنت فقط APIهای کنترلشده برنامه را فراخوانی میکند، ریسک با ایجنتی که package نصب و shell اجرا میکند متفاوت است. در حالت دوم، فایلهای قابل دسترس، مجوز سیستم، شبکه و runtime باید دقیقتر محدود شوند. راهنمای sandbox و کانتینر ایجنت این تمایز را برای انتخاب معماری توضیح میدهد.
سناریوی نمونه: ایجنت بررسی مخزن
یک ایجنت فرضی فقط برای مخزن آزمایشی گزارش تست میسازد. ورودی، commit مشخص و دستور محدود کاربر است. خروجی، گزارش و تغییر پیشنهادی است؛ انتشار مستقیم یا دسترسی به اسرار تولید ندارد. این انتخاب دامنه، قبل از انتخاب زیرساخت، ریسک را کاهش میدهد.
برای هر کار، شناسه کاربر، پروژه مجاز و نسخه منبع را در سرور ثبت کنید. فایلهای workspace فقط متعلق به همان کار باشند. داده دریافتی از مخزن، از جمله فایل راهنما، مجوز خواندن کلید یا انتشار به تولید ایجاد نمیکند. دستور داخل محتوا باید با سیاست مالک پروژه سنجیده شود.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.