در این مقاله
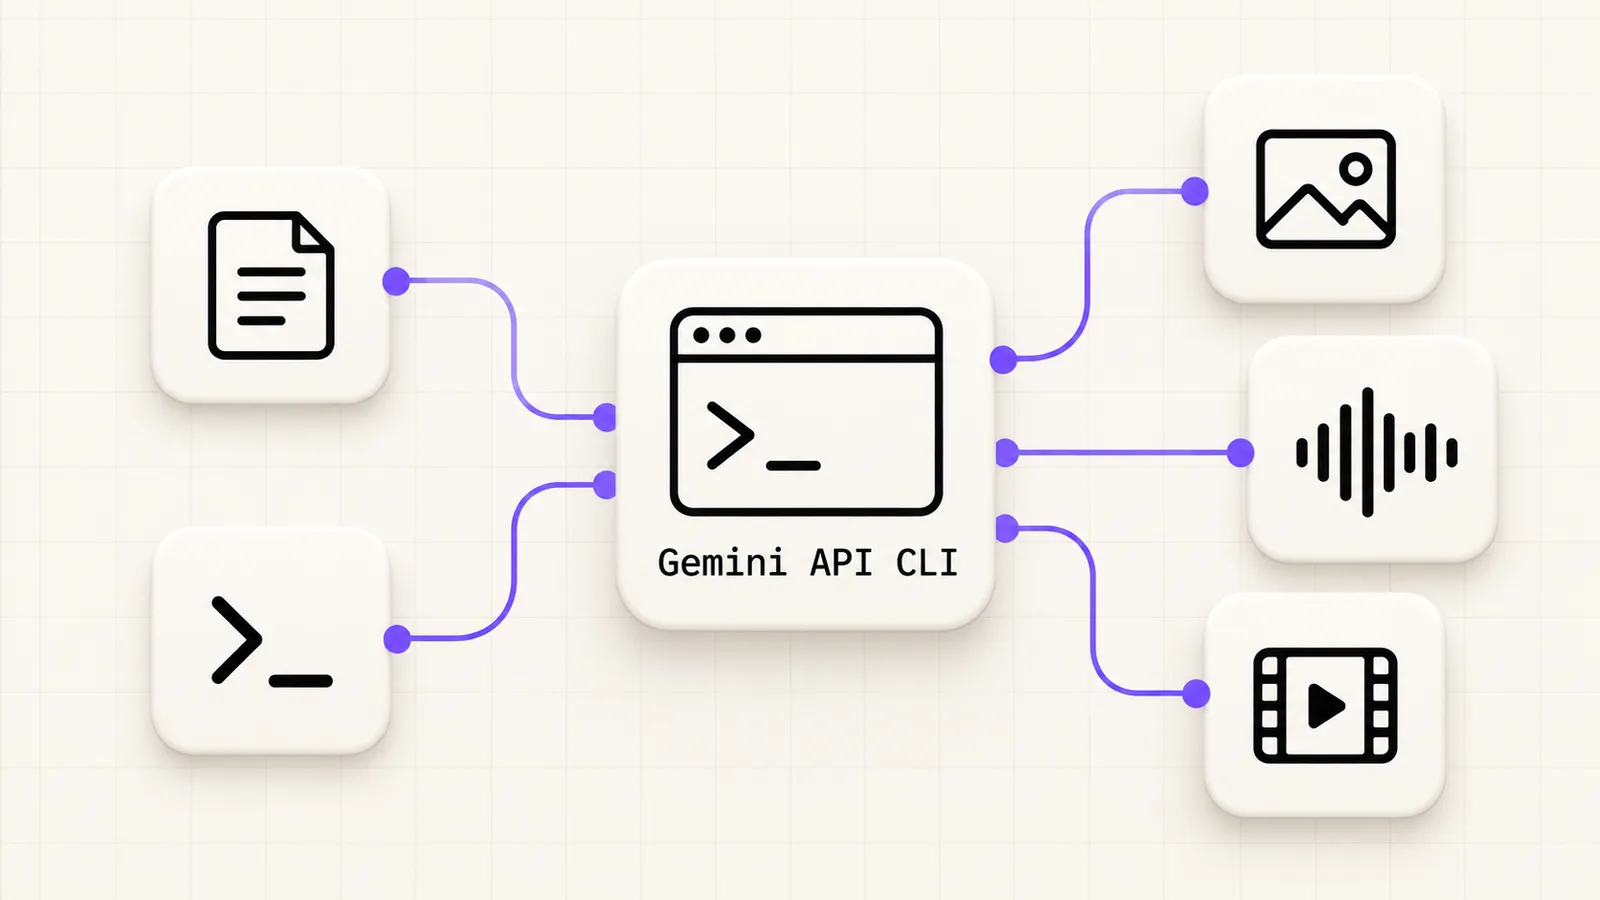
Gemini API CLI با فرمان gemini-api، یک ابزار خط فرمان برای صداکردن API گوگل از اسکریپت، محیط CI یا ایجنتی است که دسترسی Shell دارد. این ابزار را با ایجنت تعاملی Gemini CLI یا یک کتابخانه داخل برنامه اشتباه نگیرید. در بررسی ۳۱ اکتبر ۲۰۲۶، مستندات رسمی آن را بتا معرفی میکنند؛ پس نسخه را ثابت کنید و پیش از اتکا به هر فرمان، قرارداد همان نسخه را بخوانید.
سناریوی این آموزش، ساخت یک کار رسانهای قابل تکرار است: فایل ساختگی دریافت میشود، ورودی بررسی میشود، یک پردازش مدل انجام میگیرد و نتیجه بهصورت فایل و گزارش کوتاه نگهداری میشود. اجرای پولی روی حساب گوگل یا اتصال کامل این فرایند به یک حساب مشتری انجام نشده است. دستورهای زیر مرجع شروع و آزموناند، نه گزارش نتیجه تولید واقعی.
کدام ابزار برای کدام مسئله مناسب است؟
در مستندات Gemini API CLI، ابزار gemini-api کلاینت بدون وضعیت معرفی شده است. برای برنامهای که میخواهد مدل را در بکاند فراخوانی کند، SDK ممکن است انتخاب طبیعیتری باشد؛ برای یک اسکریپت یا زیرکار ایجنت، فرمان مستقل میتواند سادهتر باشد. ایجنت کدنویسی تعاملی نیز ابزار دیگری است و مدیریت پروژه و گفتوگوی آن را نباید از این کلاینت انتظار داشت.
قبل از نصب، خروجی مورد نیاز را مشخص کنید. اگر فقط یک پاسخ متنی در برنامه میخواهید، افزودن فرایند Shell شاید لازم نباشد. اگر خروجی فایل رسانه، اجرای مستقل یا کار زمانبندیشده دارید، کلاینت خط فرمان ارزش بررسی دارد. انتخاب ابزار باید پیچیدگی پروژه را کم کند، نه اینکه صرفاً بهدلیل تازهبودن یک نام، مسیر جدیدی برای مدیریت کلید و خطا اضافه کند.
نصب را به نسخه قابل بازبینی محدود کنید
باینری نسخهدار را از انتشارهای رسمی Gemini API CLI انتخاب کنید و روش نصب مناسب سیستمعامل را از همان منبع بخوانید. برای محیط خودکار از latest استفاده نکنید. اگر روش نصب شامل دریافت اسکریپت است، محتوا و منبع آن را پیش از اجرا بررسی کنید؛ آموزش نباید خواننده را به اجرای کورکورانه کد شبکه عادت دهد.
نسخه و خروجی راهنما را در گزارش پروژه ثبت کنید. تفاوت گزینههای خط فرمان در نسخه بتا ممکن است باعث شکست اسکریپت قبلی شود. نیاز به دسترسی مدیر را هم بیدلیل ایجاد نکنید؛ اگر باینری در مسیر کاربر قابل اجراست، همان مرز محدود مناسبتر است. در CI، فایل و نسخه انتخابی باید بخشی از تعریف تکرارپذیر محیط باشند، نه وابسته به وضعیت یک لپتاپ.
دسترسی و کلید گوگل را مستقل بررسی کنید
طبق قرارداد رسمی، کلاینت از احراز هویت Gemini استفاده میکند. داشتن اشتراک یک برنامه مصرفکننده، داشتن کلید API و دسترسی به یک مدل سه موضوع جدا هستند. شرایط حساب، منطقه مجاز، سهمیه و مدل انتخابی را از سرویس رسمی بررسی کنید. این راهنما راه دورزدن محدودیت دسترسی ارائه نمیدهد و موفقیت نصب را با مجازبودن استفاده از سرویس یکی نمیداند.
کلید را در Secret Store محیط اجرا نگه دارید و به فرایند تزریق کنید. آن را داخل مخزن، فایل نمونه، فرمانی که در لاگ چاپ میشود یا تصویر آموزشی نگذارید. روش تشخیص منبع Credential را هم بدون چاپ مقدار حساس بررسی کنید. اگر قبلاً کلیدی در جایی عمومی ثبت شده، حذف متن کافی نیست؛ راهنمای واکنش به نشت کلید API را دنبال کنید.
اول قرارداد را بدون درخواست پولی ببینید
دستورهای help، usage و schema برای شناخت قابلیتها مفیدند. dry-run میتواند شکل درخواست را پیش از ارسال نشان دهد، اما وجود آن به معنی تأیید سهمیه، شبکه یا کیفیت مدل نیست. ورودی نامعتبر باید پیش از فراخوانی اصلی رد شود. برای یک کار تازه، ابتدا خروجی کمحجم و ساختیافته انتخاب کنید تا بررسی خطا به جستوجو در متن آزاد وابسته نباشد.
gemini-api --help
gemini-api --usage
gemini-api generate --schema
gemini-api generate "Summarize this synthetic test." --dry-run -o jsonگزینهها را با نسخه نصبشده تطبیق دهید. فرمان آموزشی بالا تضمین کارکرد روی همه انتشارهای آینده نیست. خروجی dry-run را پیش از ذخیره از نظر اطلاعات حساس بازبینی کنید و آن را در گزارش عمومی قرار ندهید. اگر نسخه شما گزینهای را نمیشناسد، بهجای حذف تصادفی تنظیمات، schema و یادداشت انتشار همان نسخه را بررسی کنید.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.