اتصال امن اپلیکیشن با REDIS_URL
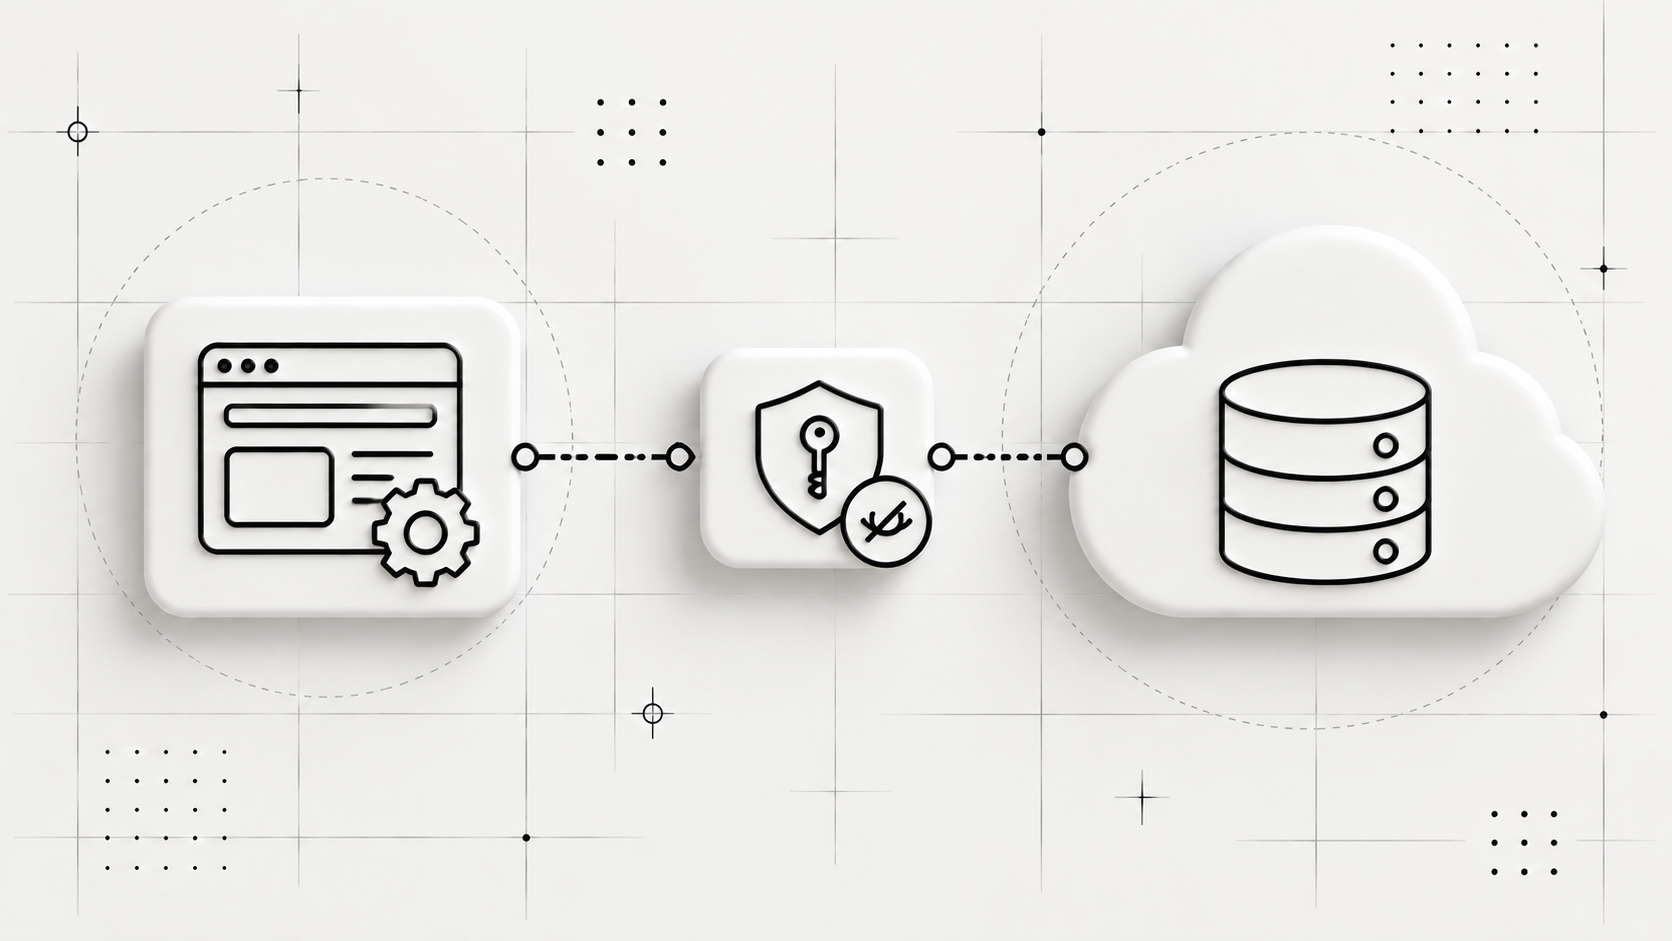
رشته اتصال را در Repository، Dockerfile یا فایل تنظیماتی که Commit میشود قرار ندهید. برنامه باید آن را از متغیر محیطی بخواند:
import { createClient } from "redis";

const redis = createClient({
  url: process.env.REDIS_URL,
});


redis.on("error", (error) => {
  console.error("Redis connection failed", {
    name: error.name,
  });
});

await redis.connect();
این نمونه برای Node.js است و فرض میکند بسته redis نصب شده است. کد عمداً URL و رمز را در Log چاپ نمیکند. پس از اتصال، یک نوشتن و خواندن آزمایشی انجام دهید؛ موفقشدن اتصال ثابت نمیکند که کلیدها با TTL و Prefix موردنظر ذخیره میشوند.
اگر چند محیط مانند Development، Staging و Production دارید، برای هر محیط Redis یا دستکم Credential و Prefix جداگانه در نظر بگیرید. Redis مشترک میتواند باعث تداخل Sessionها یا پاکشدن کش محیط دیگر شود.
کش Redis را چگونه پیاده کنیم؟
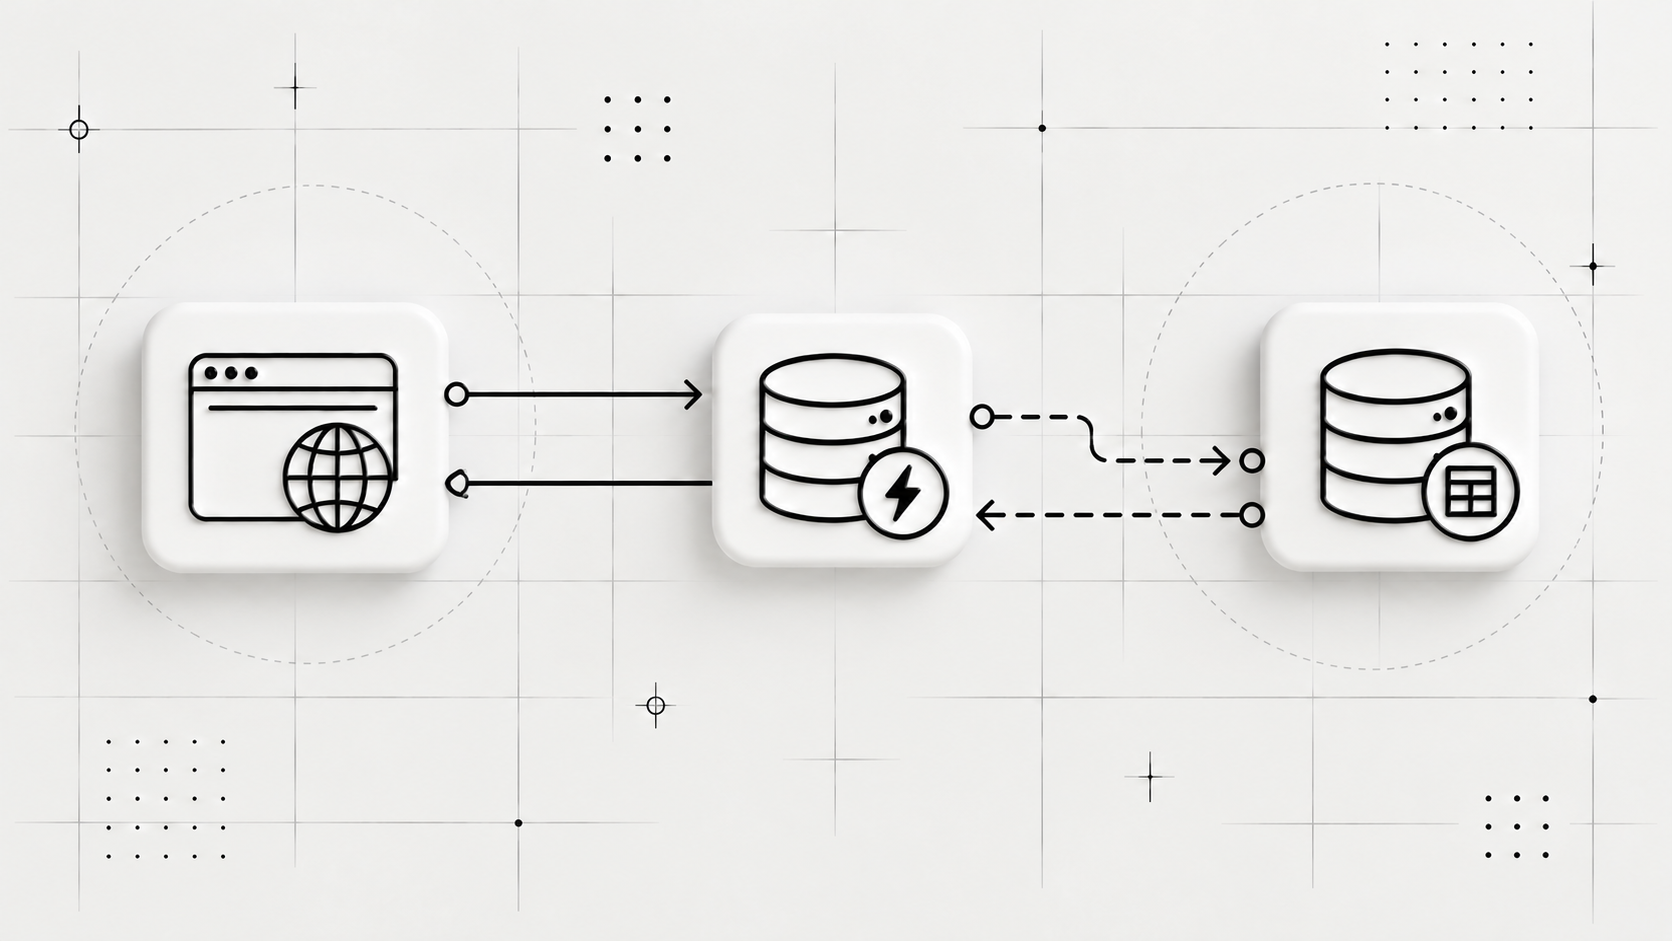
الگوی رایج Cache-Aside است:
-
برنامه ابتدا Redis را بررسی میکند.
-
اگر مقدار وجود داشت، همان را برمیگرداند.
-
اگر مقدار نبود، داده را از منبع اصلی میخواند.
-
مقدار را با TTL در Redis ذخیره میکند.
async function getProduct(productId) {
const key = `product:${productId}`;
const cached = await redis.get(key);
if (cached) {
return JSON.parse(cached);
}
const product = await database.products.findById(productId);
// مثال فرضی: این مقدار پس از ۳۰۰ ثانیه منقضی میشود.
await redis.set(key, JSON.stringify(product), { EX: 300 });
return product;
}
TTL باید از رفتار واقعی داده بیاید. قیمت یا موجودی کالا احتمالاً نباید با پروفایل عمومی محصول سیاست یکسانی داشته باشد. TTL طولانی بار دیتابیس را کم میکند، ولی احتمال نمایش داده قدیمی را بالا میبرد.
هنگام تغییر داده، کلید مرتبط را حذف یا بهروزرسانی کنید. الگوی resource:id تشخیص و حذف هدفمند کلیدها را آسانتر میکند.
قبل از کمپین یا افزایش ترافیک، فقط Hit Rate کش را بررسی نکنید. رفتار برنامه هنگام Cache Miss و قطع Redis نیز باید اندازهگیری شود. مقاله «تست بار و بهینهسازی عملکرد قبل از کمپین» برای این مرحله مرتبط است، اما URL عمومی آن در نقشه سایت فعلی پاستا پیدا نشد.
Session Redis را چگونه تنظیم کنیم؟
وقتی برنامه بیش از یک Replica دارد، نگهداری Session در حافظه همان Process باعث میشود کاربر با جابهجایی درخواست میان Podها نشست خود را از دست بدهد. Redis یک Session Store مشترک ایجاد میکند.
نمونه زیر برای Express است:
import session from "express-session";
import { RedisStore } from "connect-redis";

const store = new RedisStore({
  client: redis,
  prefix: "session:",
});

app.set("trust proxy", 1);

app.use(
  session({
    store,
    secret: process.env.SESSION_SECRET,
    resave: false,
    saveUninitialized: false,
    cookie: {
      secure: true,
      httpOnly: true,
      sameSite: "lax",
    },
  }),
);
SESSION_SECRET باید Secret مستقلی باشد و نباید با رمز Redis یکسان باشد. تنظیم secure: true نیز به ارائه برنامه روی HTTPS نیاز دارد.
عمر Cookie و TTL کلید Session را هماهنگ کنید. اگر Cookie معتبر بماند ولی Session زودتر حذف شود، کاربر ظاهراً بیدلیل از حساب خارج میشود. Session بدون TTL هم میتواند مصرف حافظه را پیوسته افزایش دهد.
اگر برنامه به صف کار نیاز دارد، Redis و Message Broker را فقط بهدلیل شباهت ظاهری جایگزین یکدیگر نکنید. مقاله «صف پیام با RabbitMQ: پردازش غیرهمزمان کارها» به این تصمیم مرتبط است، ولی URL عمومی آن در نقشه سایت فعلی پاستا موجود نبود.
پاستا کدام بخش را مدیریت میکند و کدام بخش با شماست؟
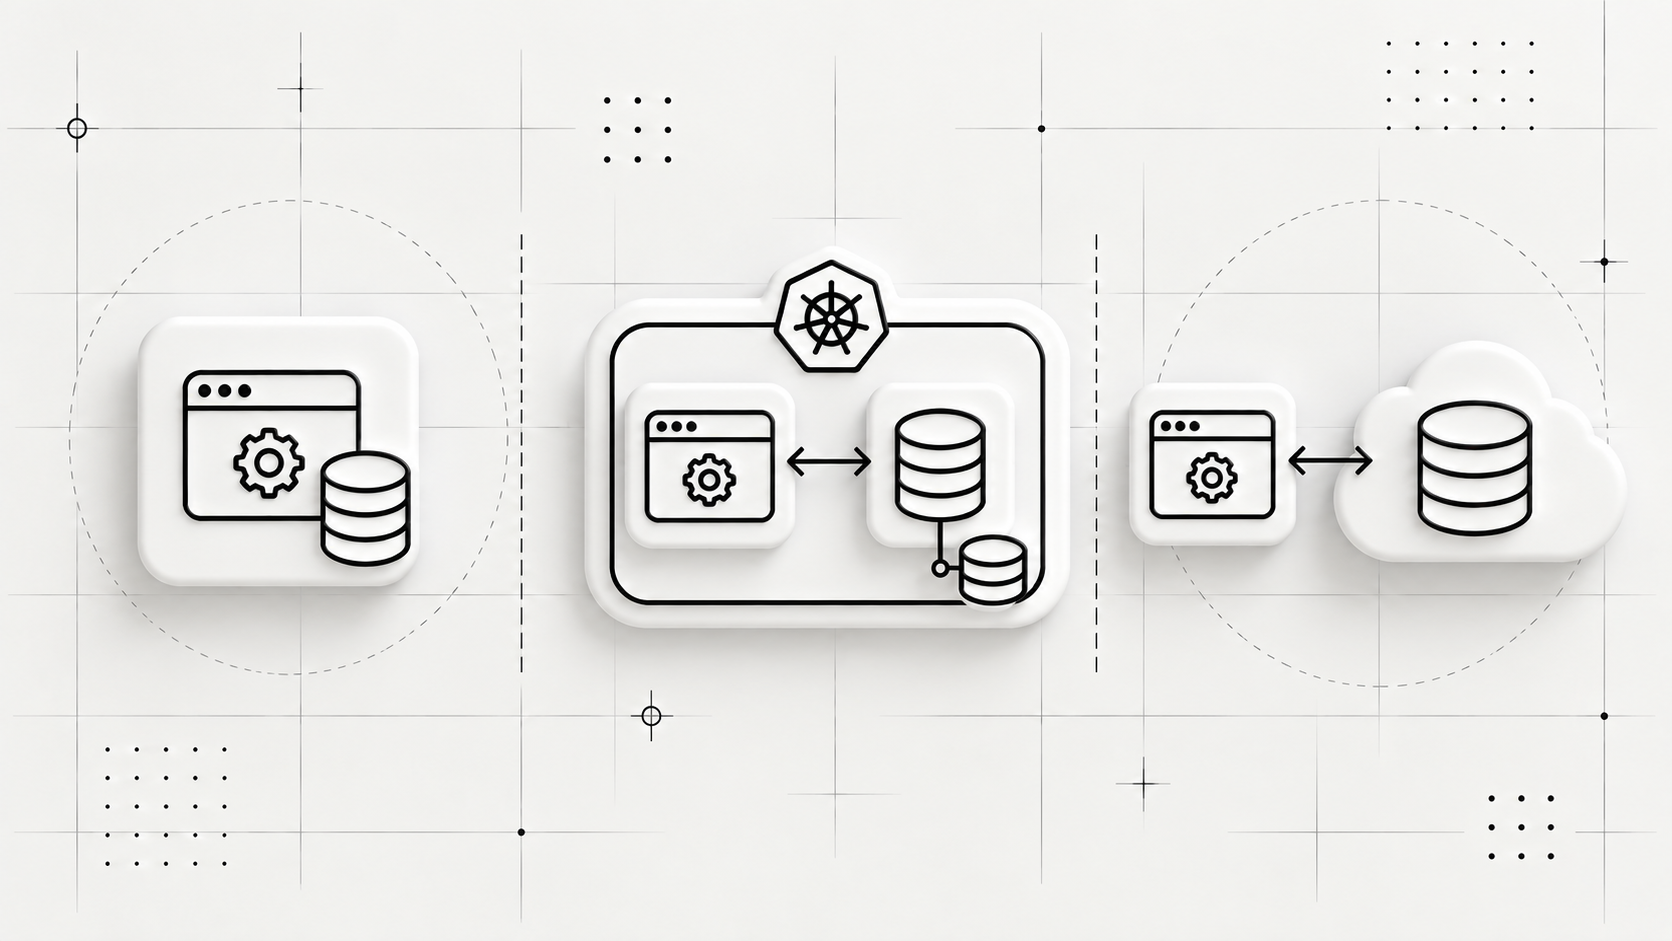
پاستا زیرساخت اجرای اپلیکیشن را مبتنی بر Kubernetes نگه میدارد، اما برای استفاده از Redis لازم نیست اشیای Kubernetes را مدیریت کنید. میتوانید Redis مدیریتشده بسازید، اتصال خصوصی آن را به پروژه برقرار کنید و REDIS_URL را بدون قراردادن رمز در کد به اپلیکیشن برسانید.
این مسئولیتها همچنان با تیم توسعه است:
-
انتخاب داده مناسب برای کش
-
تعیین TTL و Prefix کلیدها
-
مدیریت Cache Invalidation
-
هماهنگی عمر Cookie و Session
-
تعیین رفتار برنامه هنگام قطع Redis
-
جلوگیری از ثبت URL یا Credential در Log
-
آزمودن بازیابی و اثر حذف داده
برای داده تراکنشی و رابطهای، Redis جای PostgreSQL نیست. اگر داده به قیدهای رابطهای، تراکنش و ساختار پایدار نیاز دارد، راهنمای «راهاندازی PostgreSQL و اتصال امن آن به اپلیکیشن» مسیر مناسبتری است.
چه زمانی این روش مناسب نیست؟
اگر برنامه کوچک و تکنمونه است و کش اثر قابلاندازهگیری ندارد، Redis فقط یک وابستگی عملیاتی تازه ایجاد میکند.
Redis نباید تنها محل نگهداری دادههای حساس یا تراکنشی باشد. Persistence احتمال ازدسترفتن داده را کم میکند، اما Redis را به دیتابیس رابطهای تبدیل نمیکند.
خودمیزبانی Redis در Kubernetes نیز برای تیمی که ظرفیت پایش، Patch، بکاپ و آزمون بازیابی ندارد مناسب نیست. Redis مدیریتشده هم ممکن است پاسخگوی محیطهای کاملاً محلی، کلاسترهای خارج از پاستا یا نیازهای خاص شبکه و Failover نباشد.
خطاهای رایج را چگونه تشخیص دهیم؟
اپلیکیشن هنگام اتصال به Redis منتظر میماند یا Timeout میشود
-
آنچه کاربر میبیند: درخواستها کند میشوند، Health Check موفق نمیشود یا اپلیکیشن در مرحله شروع میماند.
-
علتهای محتمل و تأییدشده: REDIS_URL به برنامه نرسیده، پروژه به Redis درست متصل نشده یا برنامه خارج از پاستا بدون دسترسی بیرونی مجاز تلاش به اتصال دارد.
-
روش تشخیص: وجود نام متغیر را بدون چاپ مقدار آن بررسی کنید؛ سپس وضعیت اتصال دیتابیس، پروژه مقصد و ناحیه را در کنسول ببینید.
-
اقدام بعدی: اتصال پروژه را بررسی کنید. برای دسترسی بیرونی فقط IP عمومی لازم را مجاز کنید و اتصال رمزنگاریشده را بهکار ببرید.
-
آیا داده کاربر در خطر است؟ معمولاً نه، ولی درخواستهای در حال اجرا ممکن است شکست بخورند. از Retry نامحدود پرهیز کنید.
کاربران بهصورت پراکنده از حساب خارج میشوند
-
آنچه کاربر میبیند: ورود موفق است، اما نشست در درخواست بعدی یا پس از مدتی از بین میرود.
-
علتهای محتمل و تأییدشده: بخشی از Replicaها هنوز از حافظه محلی استفاده میکنند، TTL نشست با عمر Cookie هماهنگ نیست یا Prefix میان محیطها مشترک است.
-
روش تشخیص: نام Session Store، Prefix و TTL را در تمام Replicaها مقایسه کنید و وجود کلید نشست را پس از ورود بررسی کنید.
-
اقدام بعدی: همه Replicaها را به Redis مشترک متصل کنید و عمر Cookie و Session را هماهنگ سازید.
-
آیا داده کاربر در خطر است؟ داده اصلی معمولاً از بین نمیرود، اما نشست قطع میشود. جریانهای حساس باید پس از ورود دوباره، وضعیت عملیات را از منبع اصلی بخوانند.
حافظه Redis رشد میکند یا کلیدهای کش زود حذف میشوند
-
آنچه کاربر میبیند: Cache Miss بیشتر میشود، Sessionها زودتر از انتظار ناپدید میشوند یا مصرف حافظه پیوسته بالا میرود.
-
علتهای محتمل و تأییدشده: کلیدها TTL ندارند، مقدارهای بزرگ ذخیره شدهاند یا ظرفیت انتخابی با الگوی مصرف هماهنگ نیست.
-
روش تشخیص: تعداد کلیدهای بدون TTL، اندازه مقدارها، مصرف حافظه و سیاست Eviction را بررسی کنید.
-
اقدام بعدی: برای کش TTL تعیین کنید، داده ذخیرهشده را کوچک نگه دارید و ظرفیت را بر اساس اندازهگیری واقعی بازبینی کنید.
-
آیا داده کاربر در خطر است؟ برای کش قابلبازسازی معمولاً نه. اگر Session یا داده غیرقابلبازسازی در Redis دارید، حذف کلید میتواند مستقیماً روی کاربر اثر بگذارد.
چکلیست پیش از انتشار
-
Redis بهعنوان سرویس مستقل از Pod اپلیکیشن اجرا میشود.
-
REDIS_URL از Secret یا متغیر امن خوانده میشود و در Repository یا Log نیست.
-
کش منبع اصلی داده نیست و پس از حذف بازسازی میشود.
-
تمام کلیدهای کش TTL مشخص دارند.
-
عمر Session با Cookie هماهنگ شده است.
-
محیطهای Development، Staging و Production Prefix یا Redis جدا دارند.
-
برنامه برای قطع Redis، Timeout و Retry محدود دارد.
-
رفتار Cache Miss زیر بار آزمایش شده است.
-
مصرف حافظه و Eviction قابل مشاهده است.
-
مسیر بکاپ و بازیابی آزمایش شده است، نه اینکه فقط گزینه بکاپ فعال باشد.
-
قیمت، نسخه، ظرفیت و ناحیه موجود از کنسول زنده بررسی شدهاند.
جمعبندی
برای کش یا Session مشترک میان Replicaها، Redis باید سرویسی مستقل با اتصال امن، TTL روشن و رفتار مشخص هنگام قطعی باشد. خودمیزبانی در Kubernetes کنترل بیشتری میدهد، ولی به ظرفیت عملیاتی نیاز دارد. Redis مدیریتشده مسئولیت ساخت و نگهداری زیرساخت را کم میکند؛ پیش از انتخاب، محدودیتهای بکاپ، پلن و دسترسی شبکه را بررسی کنید.
برای شروع، نسخهها، منابع و هزینه زنده Redis را در کنسول پاستا بررسی کنید و پس از اتصال، یک چرخه واقعی نوشتن، خواندن، انقضا و قطع موقت Redis را آزمایش کنید.