در این مقاله
اپلیکیشن شما با Docker روی لپتاپ اجرا میشود؛ حالا باید آن را روی سرور منتشر کنید، نسخه جدید بدهید و مطمئن شوید بعد از توقف یک پردازش، سرویس رها نمیشود. با بیشترشدن سرویسها، نگهداری دستورهای اجرا و تنظیمات هم سختتر میشود. معمولاً همینجا میپرسید «کوبرنتیز چیست» و آیا این دردسرها را کم میکند؟
پاسخ به مسئله شما بستگی دارد. Kubernetes مدیریت اجرای کانتینرها را خودکار میکند، ولی خودش هم به نگهداری نیاز دارد. پیش از نصب، باید بدانید کدام مسئولیت را به آن میسپارید و کدام همچنان با تیم شما میماند.
کوبرنتیز چیست و قدم اول شما کدام است؟
کوبرنتیز یا Kubernetes یک نرمافزار متنباز برای مدیریت برنامههای کانتینری است. شما وضعیت مطلوب برنامه را تعریف میکنید؛ مثلاً مشخص میکنید چه Imageای اجرا شود و چند نمونه فعال بماند. کوبرنتیز تلاش میکند وضعیت واقعی را به آن تعریف نزدیک نگه دارد. نام کوتاه آن، K8s، به همین پروژه اشاره دارد. معرفی رسمی Kubernetes
برای یادگیری مدیریت زیرساخت، با یک کلاستر محلی و برنامه بدون داده شروع کنید. اگر هدفتان انتشار یک اپلیکیشن وب است، ابتدا Docker Compose، سرور معمولی و PaaS را هم مقایسه کنید. Kubernetes بهخودیخود دسترسپذیری تضمینشده، بکاپ یا استقرار بدون اختلال ایجاد نمیکند.
مدل ذهنی درست: وضعیت مطلوب را تعریف میکنید
در اجرای دستی، به سرور میگویید «این برنامه را اجرا کن». در کوبرنتیز، تعریف میکنید «این برنامه باید با این تنظیمات در حال اجرا باشد».
مثال فرضی: برای یک API، دو نمونه اجرایی میخواهید. اگر یکی از Podهای زیر مدیریت Deployment از بین برود، کنترلرها برای جبران اختلاف وضعیت موجود و مطلوب اقدام میکنند. موفقیت این کار به منابع و آمادهبودن زیرساخت وابسته است.
شما معمولاً این تعریفها را در فایل YAML ذخیره میکنید؛ فایلی متنی که مشخصات منابع را توصیف میکند. kubectl ابزار خط فرمانی است که درخواستهای شما را به API کوبرنتیز میفرستد. مدل اشیا و وضعیت مطلوب
اگر تعداد نمونهها را دستی تغییر دادید، فایل تنظیمات را هم بهروز کنید تا استقرار بعدی تصمیم قبلی شما را ناخواسته برنگرداند.
Docker، Compose و Kubernetes چه تفاوتی دارند؟
Docker ابزارهایی برای ساخت Image و اجرای Container فراهم میکند. Image بستهای از برنامه و وابستگیهای آن است و Container نمونه اجرایی آن محسوب میشود. Kubernetes اجرای این برنامههای کانتینری را در کلاستر هماهنگ میکند. این دو در بخشهای متفاوت مسیر توسعه و اجرا قرار میگیرند. مفاهیم Docker
برای انتخاب مسیر، این مقایسه را در نظر بگیرید:
| مسیر | چه زمانی بررسیاش کنید؟ | مسئولیتی که باید برایش آماده باشید |
|---|---|---|
| Docker روی سرور | برنامه محدود است و اجرای مستقیم آن را میخواهید | بهروزرسانی سرور، شبکه، بازیابی سرویس و داده |
| Docker Compose | چند سرویس مرتبط دارید و تعریف مشترک آنها به کارتان میآید | نگهداری میزبان و بررسی وابستگیها هنگام تغییر |
| Kubernetes | هماهنگی اجرا میان Nodeها و کنترل منابع برای شما مسئله است | عملیات کلاستر، دسترسیها، شبکه، ذخیرهسازی و ارتقا |
| PaaS | میخواهید از کد به سرویس وب برسید و عملیات بیشتری را بسپارید | سازگاری برنامه با امکانات و محدودیتهای پلتفرم |
برای شناخت مرز این ابزارها، مطلب «تفاوت Docker و Kubernetes به زبان ساده» را بخوانید.
تعداد سرویسها بهتنهایی معیار کافی نیست. توان تیم برای پاسخگویی به خرابی، نیاز به کنترل زیرساخت و هزینه نگهداری هم در تصمیم شما اثر دارند.
معماری کوبرنتیز از درخواست استقرار تا اجرای برنامه
برای شروع، کافی است بدانید هر بخش کدام مسئولیت را دارد.
Cluster و Node: برنامه کجا اجرا میشود؟
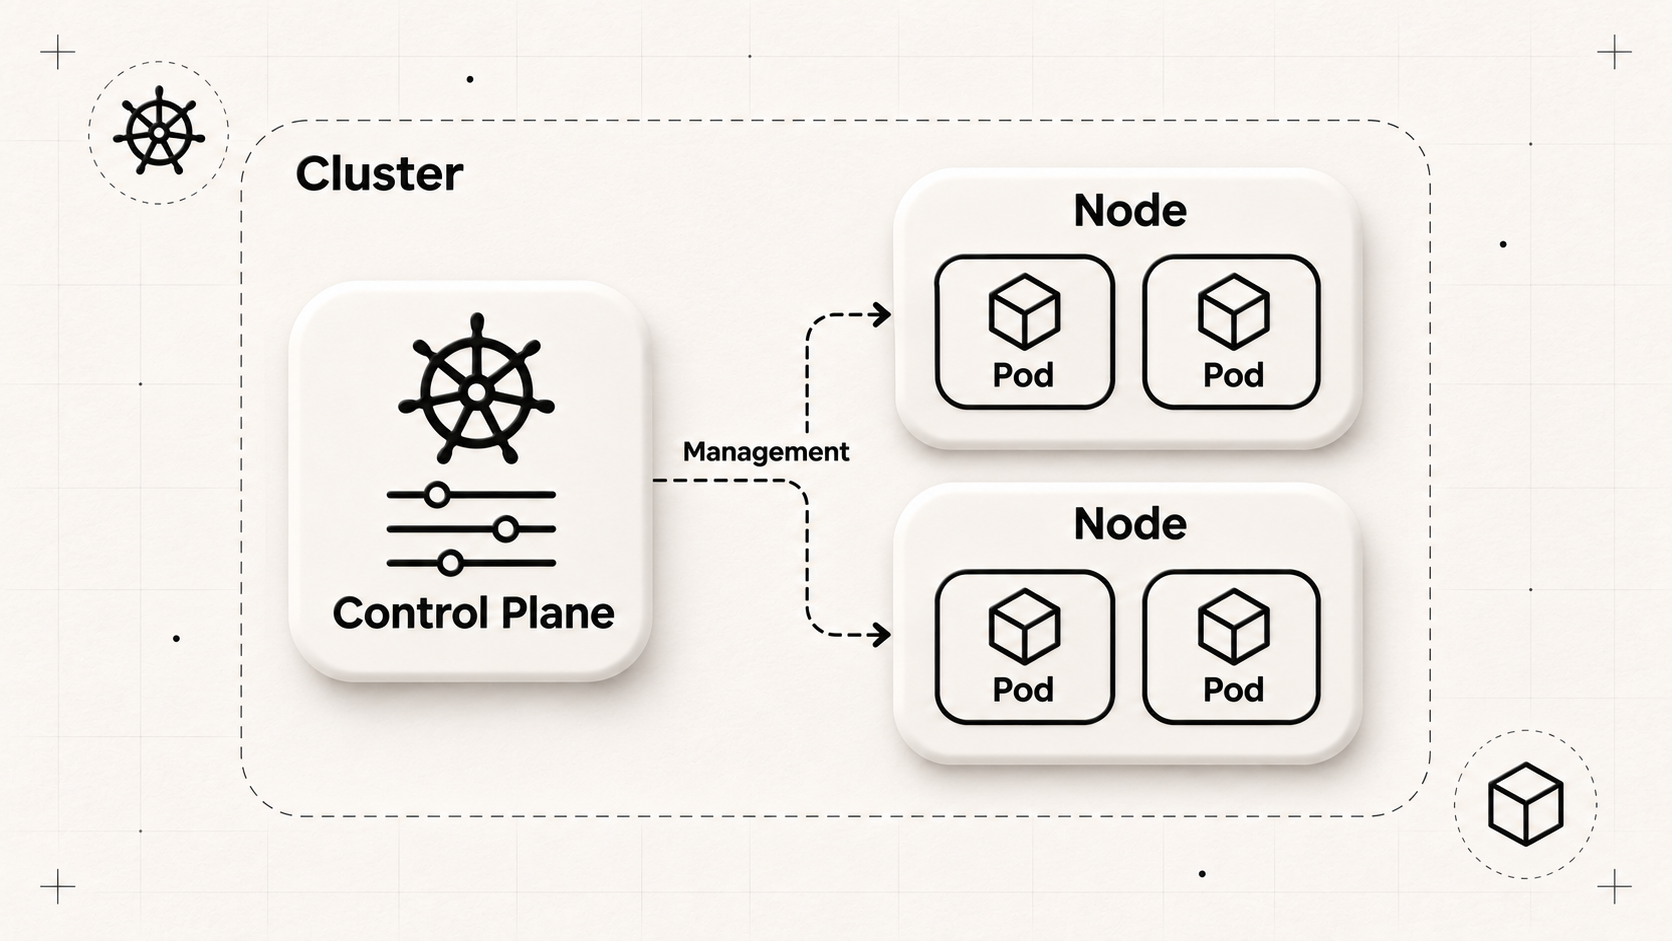
Cluster محیطی است که اجزای مدیریتی و ماشینهای اجرای برنامه در آن با هم کار میکنند. Node یک ماشین فیزیکی یا مجازی عضو این محیط است.
بخش مدیریتی، Control Plane نام دارد. API Server درخواستها را دریافت میکند، Scheduler برای Podهای جدید Node مناسب پیدا میکند و کنترلرها وضعیت منابع را دنبال میکنند. etcd هم دادههای وضعیت کلاستر را نگه میدارد.
روی Node، عامل kubelet اجرای Podها را پیگیری میکند و Container Runtime کانتینرها را اجرا میکند. برای دیدن این ارتباط از بالا، مطلب «Node و Cluster؛ معماری کوبرنتیز از بالا» را دنبال کنید. اجزای رسمی کلاستر
Pod: واحد اجرای برنامه
Pod کوچکترین واحد قابل استقرار در Kubernetes است و میتواند یک یا چند کانتینر مرتبط داشته باشد. کانتینرهای یک Pod شبکه مشترک دارند و میتوانند Volume مشترک داشته باشند.
برای یادگیری، با یک کانتینر برنامه در هر Pod شروع کنید. قرارگرفتن API و دیتابیس در یک پروژه، بهتنهایی دلیل قرارگرفتن آنها در یک Pod نیست. مستندات Pod
مطلب «Pod چیست؟ کوچکترین واحد اجرا در کوبرنتیز» چرخه عمر و کاربرد آن را توضیح میدهد.
Deployment و Service: اجرا و دسترسی چگونه حفظ میشوند؟
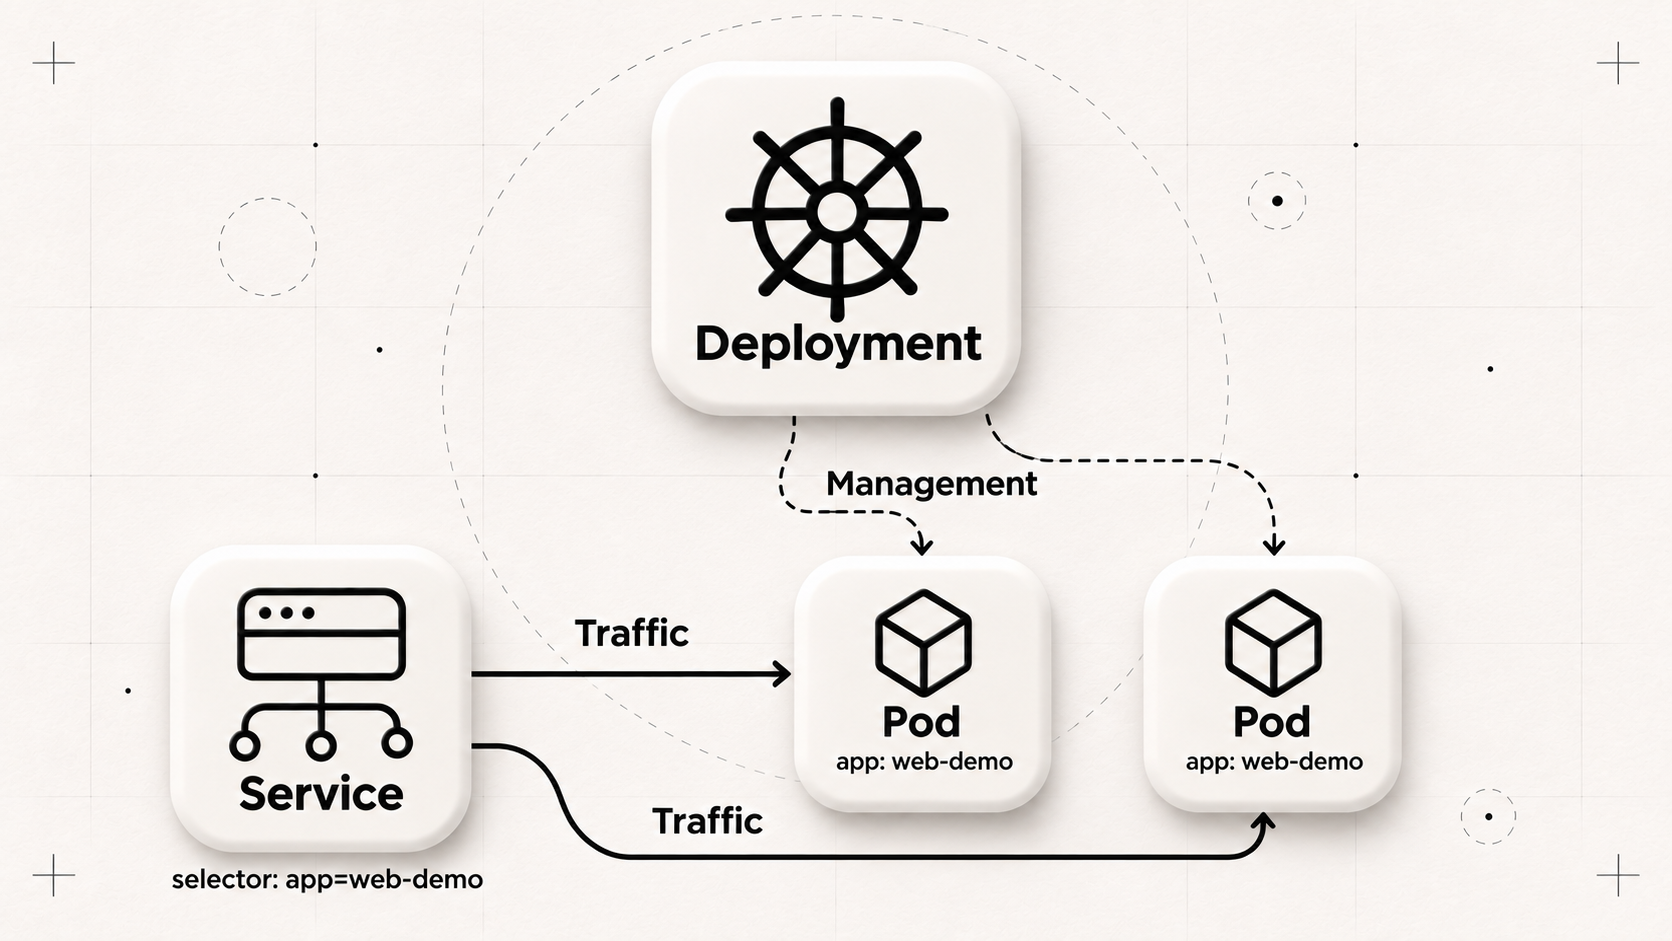
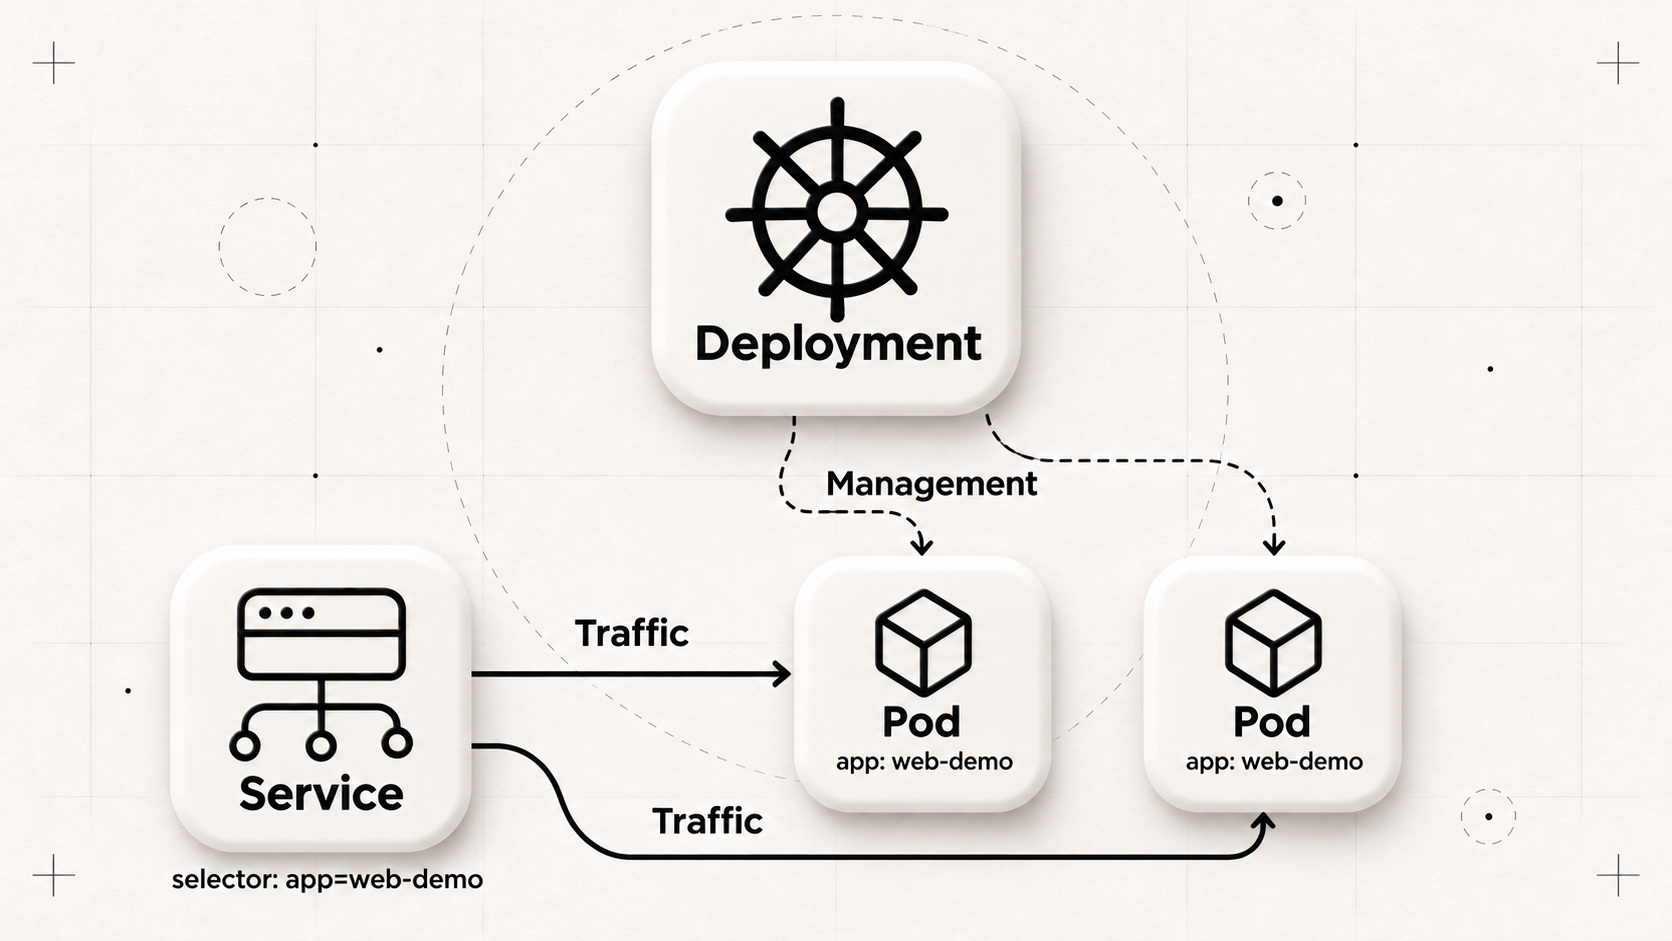
Deployment تعریف و تغییر مجموعهای از Podها را مدیریت میکند و برای برنامههای بدون وضعیت، مانند بسیاری از APIها، کاربرد دارد. معمولاً برنامه را از طریق آن اجرا میکنید تا جایگزینی Podها و انتشار تغییرات به یک Pod مستقل وابسته نماند. مستندات Deployment
Service یک مسیر دسترسی پایدار برای مجموعهای از Podها فراهم میکند. با Label، یعنی برچسب منابع، مشخص میکنید کدام Podها مقصد Service باشند. Service داخلی بهتنهایی برنامه را روی اینترنت منتشر نمیکند؛ دسترسی عمومی به تنظیمات و اجزای دیگری نیاز دارد. مستندات Service
پیش از اجرا، منابع، داده و سلامت برنامه را مشخص کنید
Requests و Limits: کوبرنتیز از مقدار request در تصمیم زمانبندی استفاده میکند و limit مصرف منبع را محدود میکند. این مقادیر را بر اساس رفتار برنامه انتخاب کنید. درخواست بیش از ظرفیت میتواند مانع زمانبندی شود؛ محدودیت حافظه نامناسب هم میتواند اجرا را مختل کند. مدیریت منابع
ConfigMap و Secret: تنظیمات غیرحساس را از اطلاعات محرمانه جدا کنید. Secret برای نگهداری داده حساس است، ولی نام آن تضمین رمزنگاری نیست. رمزنگاری داده ذخیرهشده و محدودکردن دسترسی به تنظیم نیاز دارد. Secret، Token و فایل دسترسی کلاستر را وارد Repository نکنید. ملاحظات امنیتی Secret
دیسک پایدار: فایل داخل کانتینر را محل مطمئن نگهداری داده کاربر فرض نکنید. منابع PV و PVC برای تعریف و درخواست ذخیرهسازی پایدار هستند. پیش از نگهداری داده واقعی، سیاست حذف Volume را بررسی کنید؛ ماندگاری دیسک جای بکاپ را نمیگیرد. ذخیرهسازی پایدار
Health Check: اجرای پردازش با آمادگی پاسخگویی فرق دارد. Readiness Probe آمادگی دریافت ترافیک را میسنجد؛ Liveness Probe میتواند کانتینر ناسالم را دوباره راهاندازی کند. تنظیم نامناسب بررسی سلامت ممکن است خودش مشکل ایجاد کند. تفاوت بررسیهای سلامت
آموزش K8s را با یک برنامه محلی شروع کنید
این تمرین ارتباط Deployment، Pod و Service را نشان میدهد. به kubectl، ابزار Minikube و محیط اجرای سازگار با سیستم خود نیاز دارید. نصب متناسب با سیستمعامل را از راهنمای رسمی Minikube دنبال کنید.
تمام نامها، تعداد نمونهها و پورتهای این بخش مثال فرضی آموزشی هستند. این فایل، الگوی آماده محیط عملیاتی نیست.
گام اول: کلاستر آزمایشی را آماده کنید
دستور زیر محیط محلی Minikube را ایجاد یا راهاندازی میکند و از منابع سیستم شما استفاده میکند:
minikube startاجرای دوباره آن معمولاً محیط موجود همین پروفایل را راهاندازی یا بررسی میکند. سپس وضعیت را بخوانید:
minikube status
kubectl --context=minikube get nodes
این دستورها منابع برنامه را تغییر نمیدهند. باید Node محلی آماده استفاده باشد. در غیر این صورت، وضعیت Minikube، محیط اجرا و دسترسی دریافت وابستگیها را بررسی کنید؛ هنوز به اجرای برنامه نرسیدهاید. آموزش ساخت کلاستر محلی
وجود --context=minikube مقصد دستورها را مشخص میکند. پیش از ادامه مطمئن شوید این Context متعلق به محیط آزمایشی شماست.
گام دوم: تعریف منابع را ذخیره کنید
فایل web-demo.yaml را با محتوای زیر بسازید:
apiVersion: v1
kind: Namespace
metadata:
  name: k8s-demo
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web-demo
  namespace: k8s-demo
spec:
  replicas: 2
  selector:
    matchLabels:
      app: web-demo
  template:
    metadata:
      labels:
        app: web-demo
    spec:
      containers:
        - name: web
          image: nginx:stable
          ports:
            - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: web-demo
  namespace: k8s-demo
spec:
  selector:
    app: web-demo
  ports:
    - port: 80
      targetPort: 80
  type: ClusterIP
Namespace محدوده نامگذاری منابع این تمرین است. Deployment و Service در آن قرار میگیرند؛ همه منابع کلاستر محدود به Namespace نیستند. مستندات Namespace
Selector سرویس با Label روی Podها یکسان است. این تطابق، مقصد ترافیک را مشخص میکند.
تگ stable میتواند در طول زمان به محتوای دیگری اشاره کند. برای انتشار قابل تکرار در محیط واقعی، Image را با شناسهای کنترلشده، ترجیحاً Digest، مشخص کنید. نامگذاری و نسخهبندی Image
گام سوم: تنظیمات را اعمال و نتیجه را بررسی کنید
kubectl --context=minikube apply -f web-demo.yamlاین دستور منابع را ایجاد یا تنظیمات آنها را بهروز میکند. اجرای دوباره فایل بدون تغییر، منبع همنام دیگری نمیسازد. اگر فایل را تغییر دهید، apply تغییرات قابل اعمال را به منابع موجود منتقل میکند. مرجع kubectl apply
اکنون وضعیت را بخوانید:
kubectl --context=minikube -n k8s-demo get deployments,pods,servicesانتظار دارید تعداد نمونههای آماده Deployment به مقدار درخواستی برسد و Service وجود داشته باشد. اگر Pod آماده نشد، بخش خطاهای رایج را دنبال کنید. ساختن مجدد کلاستر، اولین اقدام تشخیصی مناسبی نیست.
گام چهارم: برنامه را از سیستم خود باز کنید
برای دسترسی موقت محلی:
kubectl --context=minikube -n k8s-demo port-forward service/web-demo 8080:80آدرس http://localhost:8080 را در مرورگر باز کنید. باید صفحه وب پیشفرض برنامه نمونه را ببینید.
این دستور اتصال موقتی از پورت محلی به برنامه برقرار میکند و Terminal را مشغول نگه میدارد. با توقف آن، اتصال قطع میشود؛ Deployment باقی میماند. اجرای همزمان دوباره با همان پورت ممکن است به دلیل اشغالبودن پورت ممکن نباشد. راهنمای Port Forwarding
این آزمایش، دسترسی عمومی، DNS، TLS یا کل مسیر شبکه Service را تأیید نمیکند.
گام پنجم: منابع برنامه نمونه را پاک کنید
دستور زیر برنامه نمونه و Service آن را حذف و دسترسی را متوقف میکند. فقط در محیط آزمایشی اجرا کنید. این مثال دیسک پایدار یا داده کاربر ندارد؛ این فرض را به برنامههای واقعی تعمیم ندهید.
kubectl --context=minikube -n k8s-demo delete deployment/web-demo service/web-demoNamespace و کلاستر باقی میمانند. پس از حذف موفق، اجرای دوباره دستور با نبود منابع روبهرو میشود.
پاستا کدام بخش این مسیر را مدیریت میکند؟
پاستا یک PaaS فارسی است که کد اپلیکیشن را به سرویس قابلاستفاده روی وب تبدیل میکند. شما میتوانید پروژه را از مسیرهایی مانند Repository گیت، Dockerfile یا پوشه پروژه وارد کنید، تنظیمات را بررسی کنید و جریان Build و استقرار را ببینید.
زیرساخت اجرای اپلیکیشنهای پاستا مبتنی بر Kubernetes است؛ برای استفاده از آن لازم نیست مراحل مدیریت مستقیم کلاستر را انجام دهید. پاستا مسیر ساخت و اجرا را به زبان فارسی ارائه میدهد و وضعیت سرویس، هزینه، خطا و اقدام بعدی را نشان میدهد.
پاستا از متغیر محیطی، Secret، لاگ، Health Check و دیسک پایدار پشتیبانی میکند. خطای منطقی برنامه، تنظیم نادرست اتصال دیتابیس یا وابستگی ناسازگار همچنان به بررسی شما نیاز دارد.
اگر هدفتان یادگیری مدیریت Control Plane یا اعمال تنظیمات دلخواه در سطح کلاستر است، پاستا جایگزین محیط آموزشی Kubernetes نیست. برای پروژهای با نیازهای زیرساختی خاص، سازگاری آن نیازها را با امکانات فعلی محصول بررسی کنید.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.