در این مقاله
وقتی سفارش ووکامرس به نرمافزار انبار یا حسابداری وصل میشود، مسئله فقط ارسال یک درخواست HTTP نیست. ممکن است همان رویداد دوباره برسد، پاسخ مقصد قطع شود یا تغییر وضعیت سفارش زودتر از رویداد قبلی پردازش شود. اگر هر درخواست را یک سفارش تازه فرض کنیم، ثبت تکراری سند یا کمشدن دوباره موجودی دور از انتظار نیست.
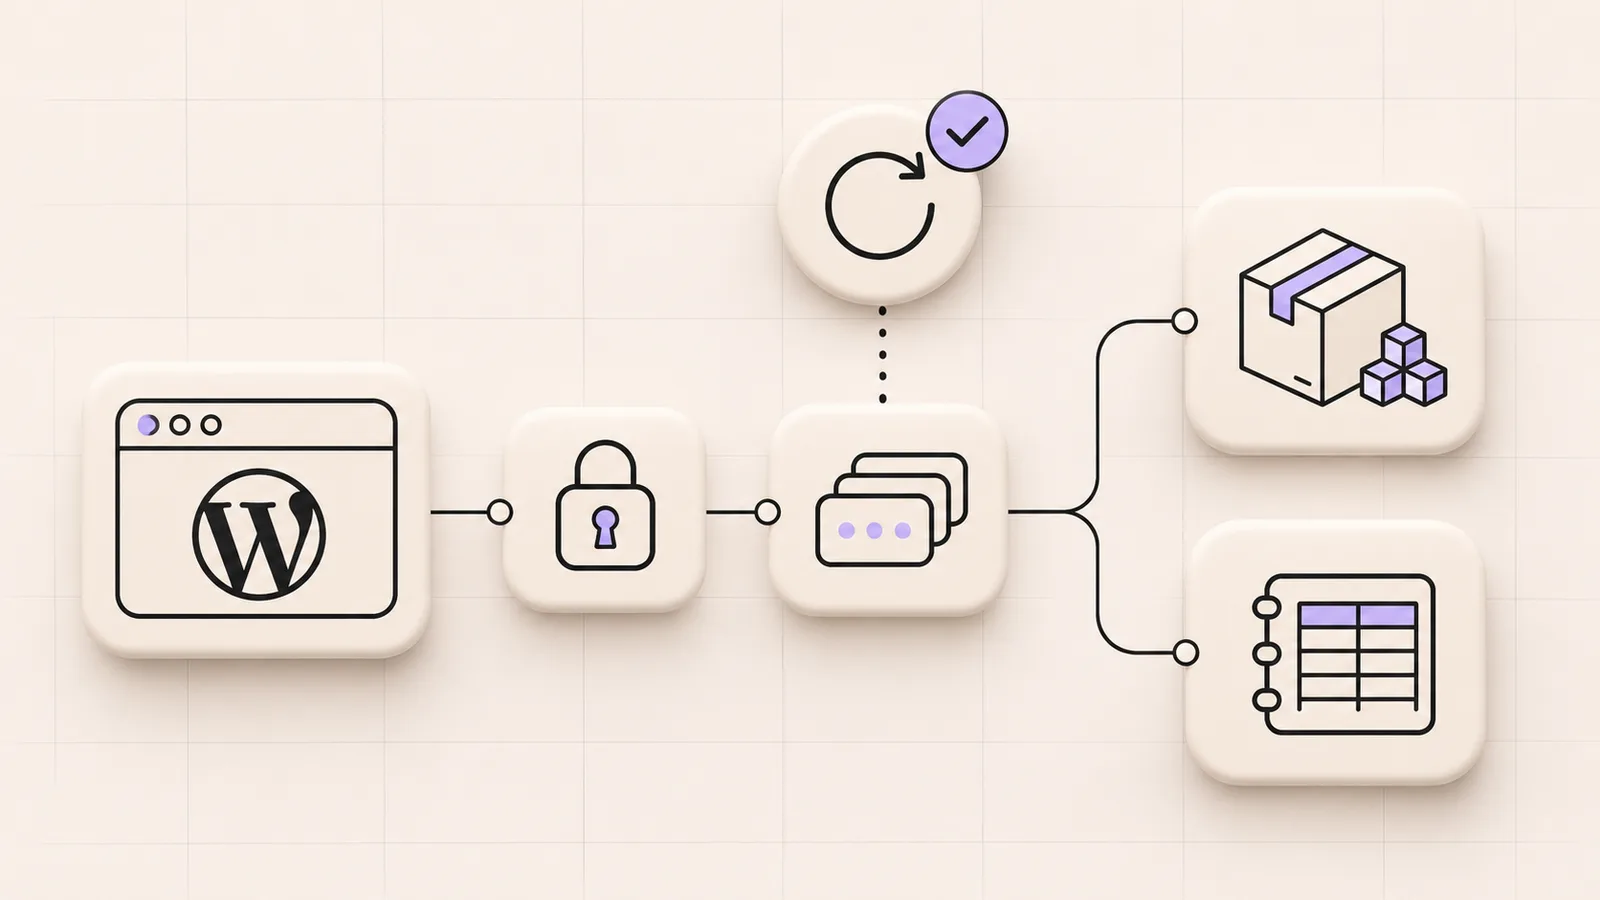
راهحل، ترکیب احراز اصالت Webhook، ثبت پایدار دریافت، صف محدود و حفاظت از اثر تجاری است. این راهنما معماری اتصال را قدمبهقدم توضیح میدهد؛ نمونه عملیاتی روی داده واقعی مشتری اجرا نشده و وجود افزونه آماده برای هر نرمافزار حسابداری در پاستا را ادعا نمیکند.
Webhook چه تفاوتی با خواندن دورهای API دارد؟
در خواندن دورهای، سرویس شما در بازه مشخص از فروشگاه تغییرات را میپرسد. در Webhook، وقوع یک رویداد باعث ارسال اعلان به مقصد میشود. اعلان سریعتر به دست شما میرسد، اما باید خطا، تکرار و بازیابی رویداد گمشده را مدیریت کنید. این دو روش میتوانند مکمل باشند؛ بررسی دورهای محدود، برای تطبیق وضعیت نهایی مفید است.
ساختار و رویدادهای قابل انتخاب را از راهنمای رسمی Webhook ووکامرس برای نسخه فعلی بخوانید. نام یک topic بهتنهایی تضمین نمیکند همه تغییرات کسبوکار با ترتیب مورد انتظار و دقیقاً یکبار تحویل میشوند.
پیش از اتصال، مالک هر داده را مشخص کنید
آیا موجودی مرجع در فروشگاه است یا نرمافزار انبار؟ آیا قیمت در حسابداری تغییر میکند یا ووکامرس؟ اگر هر دو سمت بتوانند بدون قاعده روی یک فیلد بنویسند، همگامسازی میتواند حلقه بسازد. یک تغییر از فروشگاه به انبار میرود، بهعنوان تغییر تازه برمیگردد و دوباره اعلان تولید میکند.
برای هر فیلد، مالک، جهت تغییر و قاعده تعارض را ثبت کنید. نگاشت SKU، شناسه محصول و شناسه مشتری را هم مستقل نگه دارید. شباهت نام محصول یا ایمیل برای همه اتصالها کلید مطمئنی نیست. محصول متغیر، مرجوعی و سفارش نیمهکاره را از ابتدا در قرارداد داده ببینید.
معماری پیشنهادی دریافت تا اعمال تغییر
- مسیر دریافت، اندازه بدنه و روش درخواست را محدود میکند.
- امضا بر اساس بایتهای خام بررسی میشود.
- رویداد و شناسههای لازم بهصورت پایدار ثبت میشوند.
- پاسخ پذیرش فقط پس از ثبت موفق برمیگردد.
- Worker رویداد را از صف برمیدارد و وضعیت مجاز مقصد را بررسی میکند.
- اثر تجاری با کلید ثابت و حفاظت دیتابیس اعمال میشود.
- نتیجه موفق، شکست یا نامشخص به همان عملیات متصل میماند.
هدف این نیست که کل منطق حسابداری داخل زمان پاسخ Webhook اجرا شود. دریافت و اجرا را جدا کنید تا کندی سرویس بیرونی باعث اشغال طولانی درخواست وب نشود. در عین حال، پاسخ موفق پیش از ثبت پایدار میتواند اعلان ازدسترفته بسازد.
امضای درخواست را روی بدنه خام بررسی کنید
برای قرارداد امضای ووکامرس، باید دقیقاً بایتهای دریافتشده را مبنا قرار دهید؛ parse و تبدیل دوباره JSON میتواند فاصله و ترتیب را تغییر دهد. روش امضا، encoding و نام هدر را با مستندات همان نسخه تطبیق دهید. کلید Webhook را با رمز ورود مدیر یا کلید عمومی frontend یکی نکنید.
مقایسه امضا باید با روش مناسب مقایسه زمانثابت و بررسی طول انجام شود. قبل از پردازش سنگین، سقف بدنه را اعمال کنید. امضا را در لاگ نریزید و درباره ناشناختهبودن امضا پاسخ روشن اما بدون افشای جزئیات داخلی بدهید.
import { createHmac, timingSafeEqual } from "node:crypto";

export function validSignature(rawBody, received, secret) {
  if (!Buffer.isBuffer(rawBody) || typeof received !== "string") return false;
  const expected = createHmac("sha256", secret).update(rawBody).digest("base64");
  const left = Buffer.from(expected, "utf8");
  const right = Buffer.from(received, "utf8");
  return left.length === right.length && timingSafeEqual(left, right);
}
این تابع فقط مقایسه امضاست؛ احراز مجوز فروشگاه، محدودیت بدنه، ثبت دریافت و دفاع در برابر بازپخش را کامل نمیکند. امضای معتبر میتواند متعلق به یک رویداد قدیمی باشد. زمان، زمینه فروشگاه و وضعیت عملیات باید طبق قرارداد اتصال بررسی شوند.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.