در این مقاله
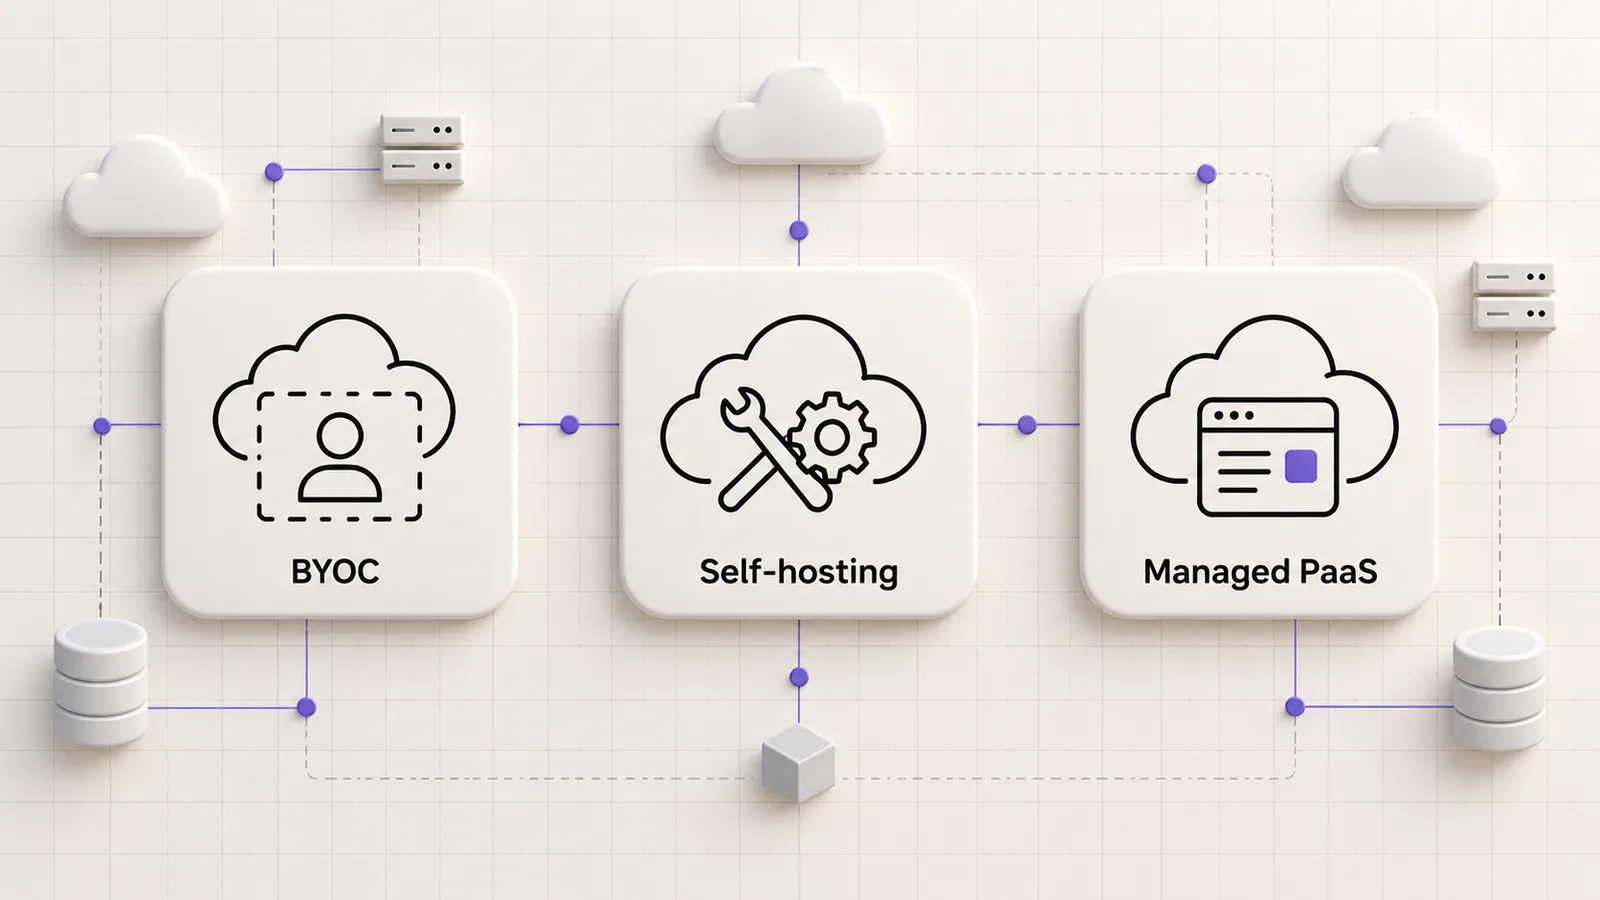
BYOC یعنی بخشی از سرویس روی حساب ابری خود مشتری اجرا شود، اما اینکه دقیقاً کدام بخش و با چه مسئولیتی، به قرارداد محصول بستگی دارد. آن را با Self-hosting کامل یا PaaS مدیریتشده یکسان ندانید. انتخاب درست از نیاز به مرز حساب، کنترل شبکه و توان عملیات شروع میشود، نه از جذابیت واژه «ابر خودمان».
این مقاله برای تیمی است که میخواهد برنامه را پایدار منتشر کند و بین چند مدل عملیاتی تصمیم میگیرد. پاستا ارائهدهنده این بلاگ است و بهعنوان یک PaaS مدیریتشده در مقایسه مطرح میشود؛ قابلیت BYOC در پاستا تأیید یا وعده داده نمیشود. مقایسه نیز مبتنی بر مستندات عمومی و سناریوی آموزشی است، نه آزمایش حساب سازمانی همه شرکتها.
سه مدل را با مرز مسئولیت تعریف کنید
در PaaS مدیریتشده، بخشی از پیچیدگی انتشار و زیرساخت را از ارائهدهنده میگیرید و برنامه را طبق قرارداد آن اجرا میکنید. در Self-hosting، سهم بیشتری از نصب، امنیت و بازیابی بر عهده تیم خودتان است. در BYOC، ممکن است اجرا در حساب ابری شما باشد ولی کنترلپلین یا سرویسهای دیگر همچنان در اختیار ارائهدهنده بمانند. اینها طیف مسئولیتاند، نه سه برچسب با مرز کاملاً ثابت در همه محصولات.
برای مفاهیم پایه، تفاوت IaaS و PaaS و SaaS را مطالعه کنید. در تصمیم واقعی، پرسش دقیقتر این است: چه کسی حساب را مالک است، چه کسی سیستم را بهروز میکند و چه کسی هنگام رخداد مسئول اقدام است؟ اگر پاسخ روشن نباشد، مدل ظاهراً کنترلپذیر هم میتواند در عمل وابستگی پنهان ایجاد کند.
چرا BYOC دوباره موضوع مهمی شده است؟
Vercel در ۱۵ اکتبر ۲۰۲۶ از عرضه عمومی BYOC روی AWS برای تیمهای Enterprise خبر داده است. اعلام رسمی Vercel BYOC توضیح میدهد اجرای Functions در حساب مشتری قرار میگیرد و بخشهایی مانند انتشار، محیطها، مسیریابی و دارایی استاتیک همچنان در چارچوب سرویس مدیریت میشوند. همین تفکیک نشان میدهد «همه چیز در حساب ماست» برداشت دقیقی نیست.
از این خبر نمیتوان نتیجه گرفت هر تیم کوچک باید BYOC انتخاب کند یا هر ارائهدهنده داخلی همین محصول را دارد. اهمیت آن برای ما روشنشدن مدل تصمیم است: بعضی سازمانها مرز حساب و شبکه را شرط اصلی میدانند، بعضی تیمها به عملیات کمتر نیاز دارند. مقاله باید این نیازها را از هم جدا کند، نه اینکه یک مدل را برای همه برنده معرفی کند.
کنترلپلین و مسیر داده را روی کاغذ بکشید
فهرست اجزا را تهیه کنید: کد، فایل Build، Secret، درخواست کاربر، دیتابیس، لاگ، بکاپ و پنل مدیریت. برای هر جزء، محل ذخیره و پردازش، دسترسی و مسئول نگهداری را بنویسید. اجرای تابع در حساب شما الزاماً به معنی همان محل برای لاگ یا خروجی Build نیست. اگر یک شرط قراردادی درباره داده دارید، باید همین مسیرهای جزئی را با قرارداد خدمت تطبیق دهید.
بهجای پرسش کلی «داده داخل ابر ماست؟»، سؤالهای قابل پاسخ بپرسید: کدام لاگ خارج میشود، چه کسی Credential استقرار را نگه میدارد و هنگام قطع ارتباط با کنترلپلین چه چیزی ادامه پیدا میکند؟ پاسخ مستند یا آزمونشده را از برداشت بازاریابی جدا کنید. نبود توضیح عمومی را هم به معنی نبود قابلیت یا وجود تضمین فرض نکنید.
مالک حساب بودن با داشتن عملیات آماده فرق دارد
وقتی حساب ابری متعلق به تیم شماست، مدیریت دسترسی، بودجه و بعضی منابع هم به تصمیم شما وابسته میشود. اگر سیاست شبکه تغییر کند یا سهمیه تمام شود، مشخص کنید چه کسی تشخیص میدهد و چه کسی اصلاح میکند. مدل مشترک مسئولیت فقط وقتی مفید است که هر دو طرف بدانند کدام بخش متعلق به آنهاست و چگونه باید هماهنگ شوند.
برای تیم بدون نیروی عملیات، آزادی بیشتر ممکن است بار بیشتری ایجاد کند. حساب اختصاصی، مانیتورینگ و بکاپ را خودکار درست نمیکند. از طرف دیگر، سازمانی که کنترل دقیق شبکه یا مالکیت حساب شرط قطعی دارد شاید نتواند صرفاً به سادگی PaaS عمومی تکیه کند. معیار انتخاب، نیاز واقعی است؛ نه اینکه کدام مدل پیشرفتهتر به نظر میرسد.

نظرات کاربران (۰)
هنوز نظری ثبت نشده است. اولین نفر باشید.