پیشنیازهای این آموزش
- برای دعوت و تغییر نقش، مالک یا مدیر فضای کاری باشید.
- ایمیل عضو و پروژههایی که باید به آنها دسترسی داشته باشد را مشخص کنید.
آموزش مرحلهبهمرحله
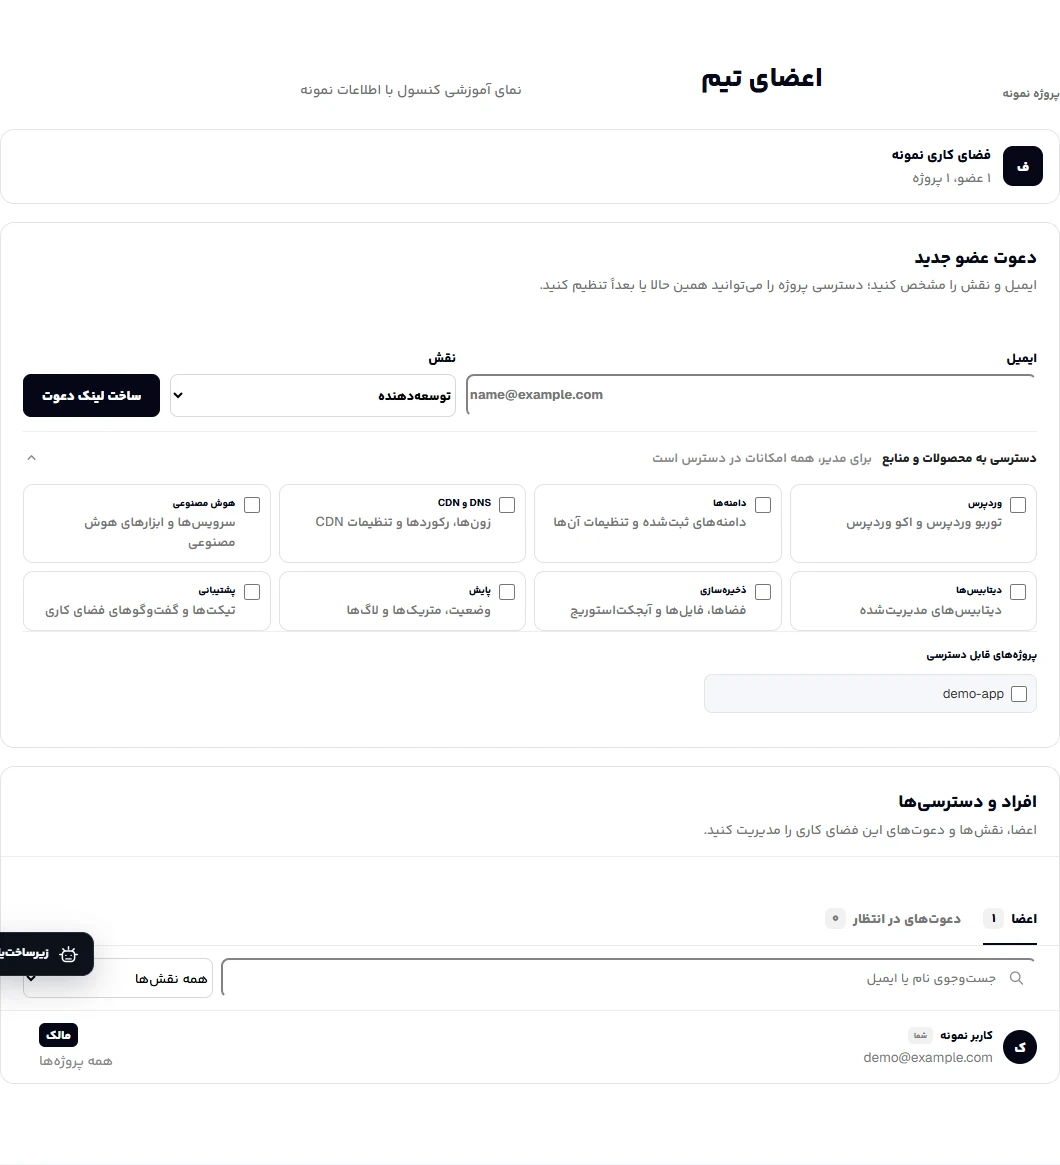
- از «اعضای تیم» فضای کاری فعال را بررسی کنید.
- ایمیل و نقش را انتخاب کنید؛ «دسترسی به محصولات و منابع» را باز کنید و قابلیتها، پروژهها و در صورت نیاز سایتهای مجاز را تعیین کنید.
- لینک دعوت را فقط از مسیر امن برای همان عضو بفرستید.
- پس از پذیرش، حضور عضو، نقش و دسترسی او را در فهرست اعضا بررسی کنید.
- برای تغییر همکاری، نقش و منابع مجاز را ویرایش کنید یا دسترسی عضو را با بررسی پیامد لغو کنید.
توضیحات تکمیلی
فضاهای کاری
هر حساب میتواند عضو چند فضای کاری باشد. از صفحه اعضا فضای فعال را تغییر دهید؛ پروژهها، کیف پول، مجوزها و تنظیمات هر فضا مستقلاند.
دعوت عضو
ایمیل، نقش و پروژههای مجاز را انتخاب کنید و لینک دعوت هفتروزه بسازید. لینک فقط همان بار نمایش داده میشود و باید امن برای عضو ارسال شود.
نقشها
مالک و مدیر به همه پروژهها دسترسی دارند. توسعهدهنده پروژههای تخصیصیافته را تغییر میدهد و مشاهدهگر فقط همان پروژهها و لاگها را میبیند.
ویرایش و حذف
در کارت عضو نقش یا پروژهها را تغییر و «ذخیره دسترسی» را بزنید. حذف عضو یا لغو دعوت با تأیید درونصفحهای انجام میشود.
جداسازی Kubernetes
منابع هر فضای کاری در namespace مجزا با LimitRange و NetworkPolicy اجرا میشوند. تعداد سرویسها به پلن حساب محدود نیست؛ اعتبار کیف پول، پلن هر سرویس و ظرفیت واقعی کلاستر ملاک است. دسترسی tenant در تمام APIها کنترل میشود.
نتیجه را چگونه بررسی کنید؟
عضو فقط پروژهها و عملیات متناسب با نقش خود را میبیند و فضای کاری درست انتخاب شده است.
اگر به مشکل خوردید
- اگر دعوت منقضی شده، دعوت تازه بسازید؛ لینک قبلی را عمومی منتشر نکنید.
- نقش مشاهدهگر برای تغییر منابع کافی نیست؛ فقط مجوز لازم را افزایش دهید.